DSGVO-Konformität für Websites und wie Sie Ihre eigene überprüfen können
Palak Agrawal
Veröffentlicht am October 14, 2026
10 min read
Teilen auf:
Im September 2025 verhängte die französische Datenschutzbehörde verhängte gegen Shein eine Geldstrafe in Höhe von 150 Millionen Euro, nachdem festgestellt wurde, dass die Website des Unternehmens Werbe-Cookies ohne gültige Einwilligung platzierte. In einigen Fällen wurden die Cookies sogar dann weiterhin gesetzt, nachdem Besucher die Option zum Ablehnen ausgewählt hatten.
Ihre Website könnte ähnliche Probleme aufweisen, ohne dass Ihr Team dies bemerkt. Ein vor Monaten hinzugefügtes Marketing-Tag, eine veraltete Datenschutzerklärung oder ein Cookie-Banner, das die Entscheidungen der Besucher nicht respektiert, kann zu Compliance-Lücken.
Auch die finanziellen Risiken sind erheblich. Laut der DLA Piper-Umfrage zu DSGVO-Bußgeldern und Datenschutzverletzungen verhängten die europäischen Datenschutzbehörden im Jahr 2025 DSGVO-Bußgelder in Höhe von rund 1,2 Milliarden Euro.
Die Einhaltung der DSGVO erfordert mehr als nur die Veröffentlichung einer Datenschutzerklärung oder die Einblendung eines Cookie-Banners. Unternehmen müssen verstehen, wie ihre Websites personenbezogene Daten erheben, deren Verwendung begründen, diese schützen und die Rechte der Besucher wahren.
Diese Checkliste zur DSGVO-Konformität für US-Unternehmen und europäische Teams umfasst 10 Punkte, anhand derer Sie häufige Lücken identifizieren und entscheiden können, was Aufmerksamkeit erfordert.
10 Möglichkeiten, um zu prüfen, ob Ihre Website DSGVO-konform ist
Hier finden Sie eine Checkliste zur DSGVO-Konformität von Websites mit 10 Möglichkeiten, Ihre Website zu testen.
1. Gilt die DSGVO für Ihre Website?
Die DSGVO kann auch für Unternehmen außerhalb der Europäischen Union gelten, wenn sie Waren oder Dienstleistungen für Personen in der EU anbieten oder deren Verhalten dort überwachen. Der Standort Ihres Unternehmens allein ist hierfür nicht ausschlaggebend. Gilt die DSGVO in den USA? Nur dann, wenn Ihre US-Website sich an Personen in der EU richtet oder deren Verhalten dort nachverfolgt.
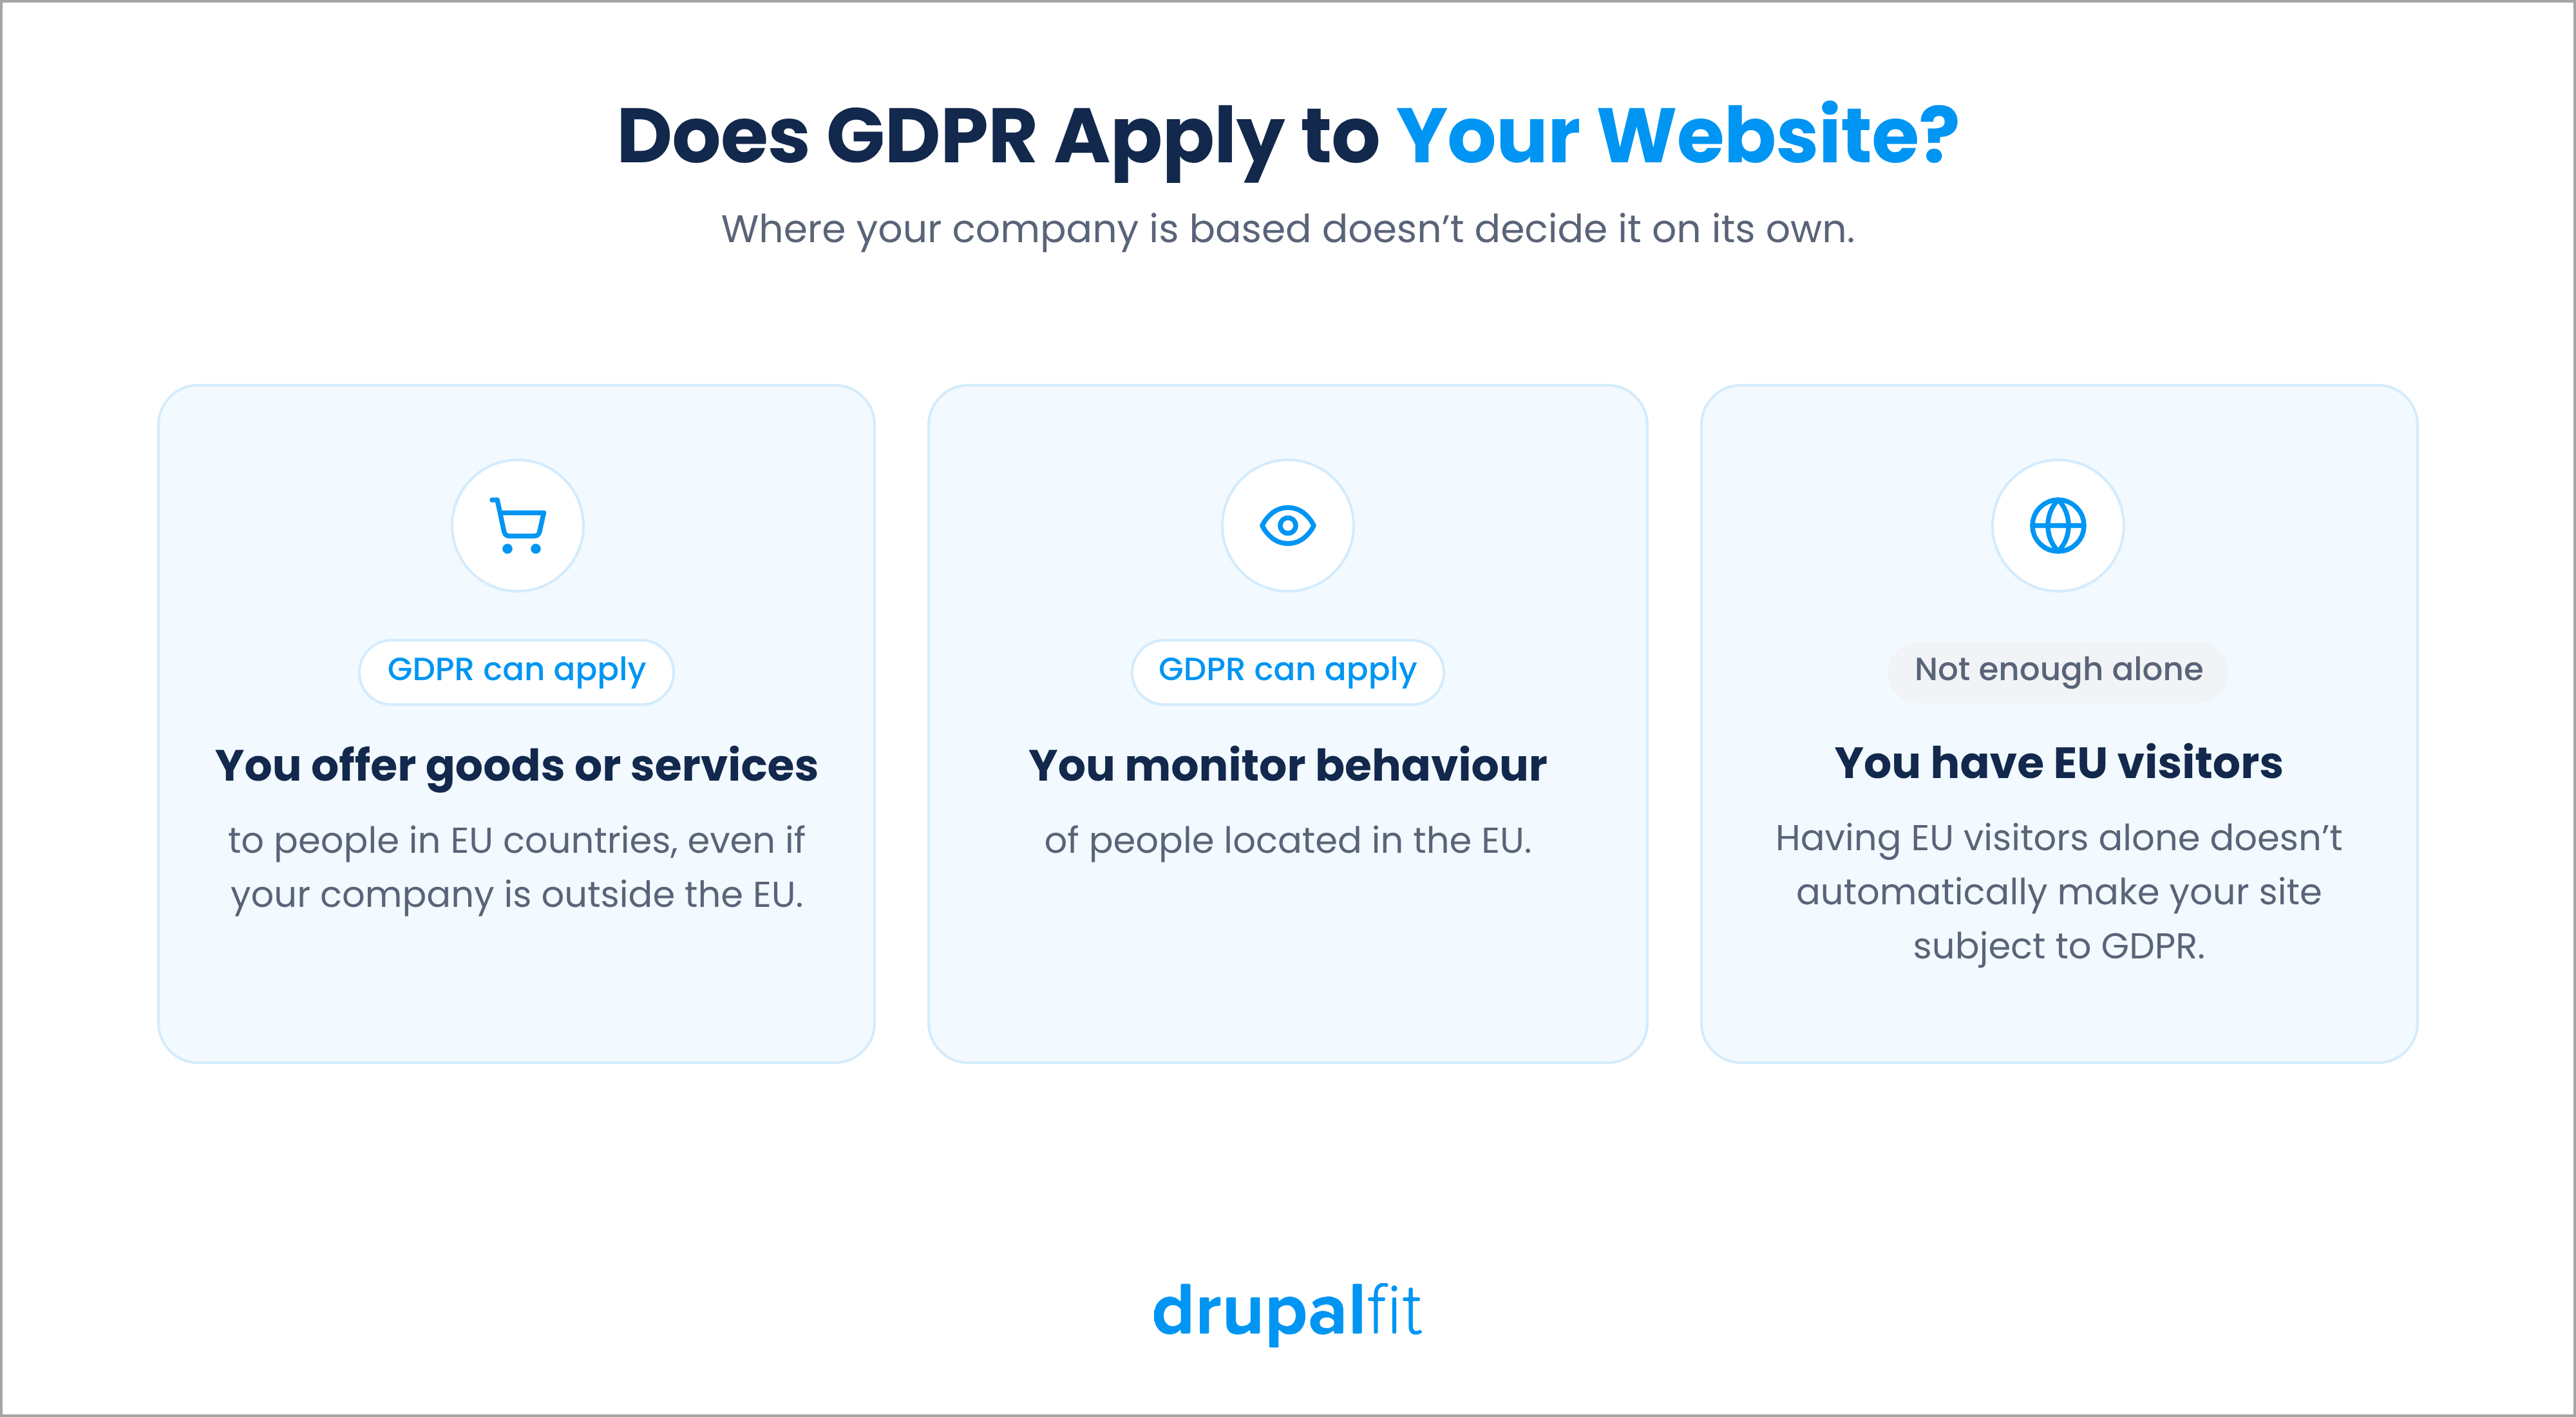
Prüfen Sie, ob Sie EU-Kunden ansprechen oder Dienstleistungen in EU-Ländern anbieten. Allein die Tatsache, dass Sie Besucher aus der EU haben, bedeutet nicht automatisch, dass Ihre Website der DSGVO unterliegt. Die Leitfaden der Europäischen Kommission zum territorialen Geltungsbereich erläutert, wie diese Vorschriften für Organisationen außerhalb der EU gelten. Die richtige Abgrenzung des Geltungsbereichs ist der erste Schritt zur Einhaltung der DSGVO.
Websites im Vereinigten Königreich unterliegen der britischen DSGVO, deren Einhaltung vom Information Commissioner’s Office (ICO) überwacht wird. Da diese denselben Kernprinzipien folgt, gilt diese Checkliste auch dort.
2. Haben Sie alle Stellen identifiziert, an denen Ihre Website personenbezogene Daten erhebt?
Erfassen Sie alle Stellen, an denen Ihre Website personenbezogene Daten erhebt oder verarbeitet. Dazu gehören Kontaktformulare, Newsletter-Anmeldungen, Kontoanmeldungen, Checkout-Seiten, Chat-Widgets und Analysetools.
Halten Sie für jede Aktivität Folgendes fest.
- Welche personenbezogenen Daten Sie erheben und warum.
- Wer diese Daten erhält oder verarbeitet.
- Wie lange Sie diese aufbewahren und wo Sie sie speichern.
Beseitigen Sie unnötige Datenerhebungen und identifizieren Sie vergessene Integrationen. Diese Bestandsaufnahme unterstützt auch Ihre Aufzeichnung der Verarbeitungsvorgänge, die bestimmte Organisationen gemäß der DSGVO führen müssen.
3. Verfügen Sie für jede Datenverarbeitungsaktivität über eine rechtmäßige Grundlage?
Die DSGVO erkennt sechs rechtmäßige Grundlagen an. Dazu gehören Einwilligung, vertragliche Notwendigkeit, gesetzliche Verpflichtung und berechtigte Interessen. Identifizieren und dokumentieren Sie die jeweils geeignete Grundlage für jede Aktivität. Eine fehlende Grundlage stellt eine Lücke in Ihrer DSGVO-Konformität dar.
Beispielsweise beruhen Newsletter-Abonnements in der Regel auf der Einwilligung, während die Auftragsabwicklung auf der vertraglichen Notwendigkeit beruhen kann. Die Betrugsbekämpfung kann auf berechtigten Interessen beruhen, wenn die Organisation die entsprechenden Voraussetzungen erfüllt und ihre Interessen gegen die Rechte der betroffenen Personen abwägt.
Die Leitlinien 05/2020 des Europäischen Datenschutzausschusses Leitlinien 05/2020 zur Einwilligung erläutern, dass eine gültige Einwilligung freiwillig, spezifisch, in Kenntnis der Sachlage und eindeutig erteilt werden muss. Behandeln Sie die Einwilligung nicht als Standard für jede Aktivität.
4. Respektiert Ihr Cookie-Banner die Entscheidungen der Besucher?
Cookie-Banner sind der sichtbarste Teil der DSGVO-Konformität, daher prüfen die Aufsichtsbehörden diese zuerst. Testen Sie Ihr Cookie-Banner in einem privaten Browserfenster, um zu sehen, ob es die Präferenzen der Besucher respektiert.
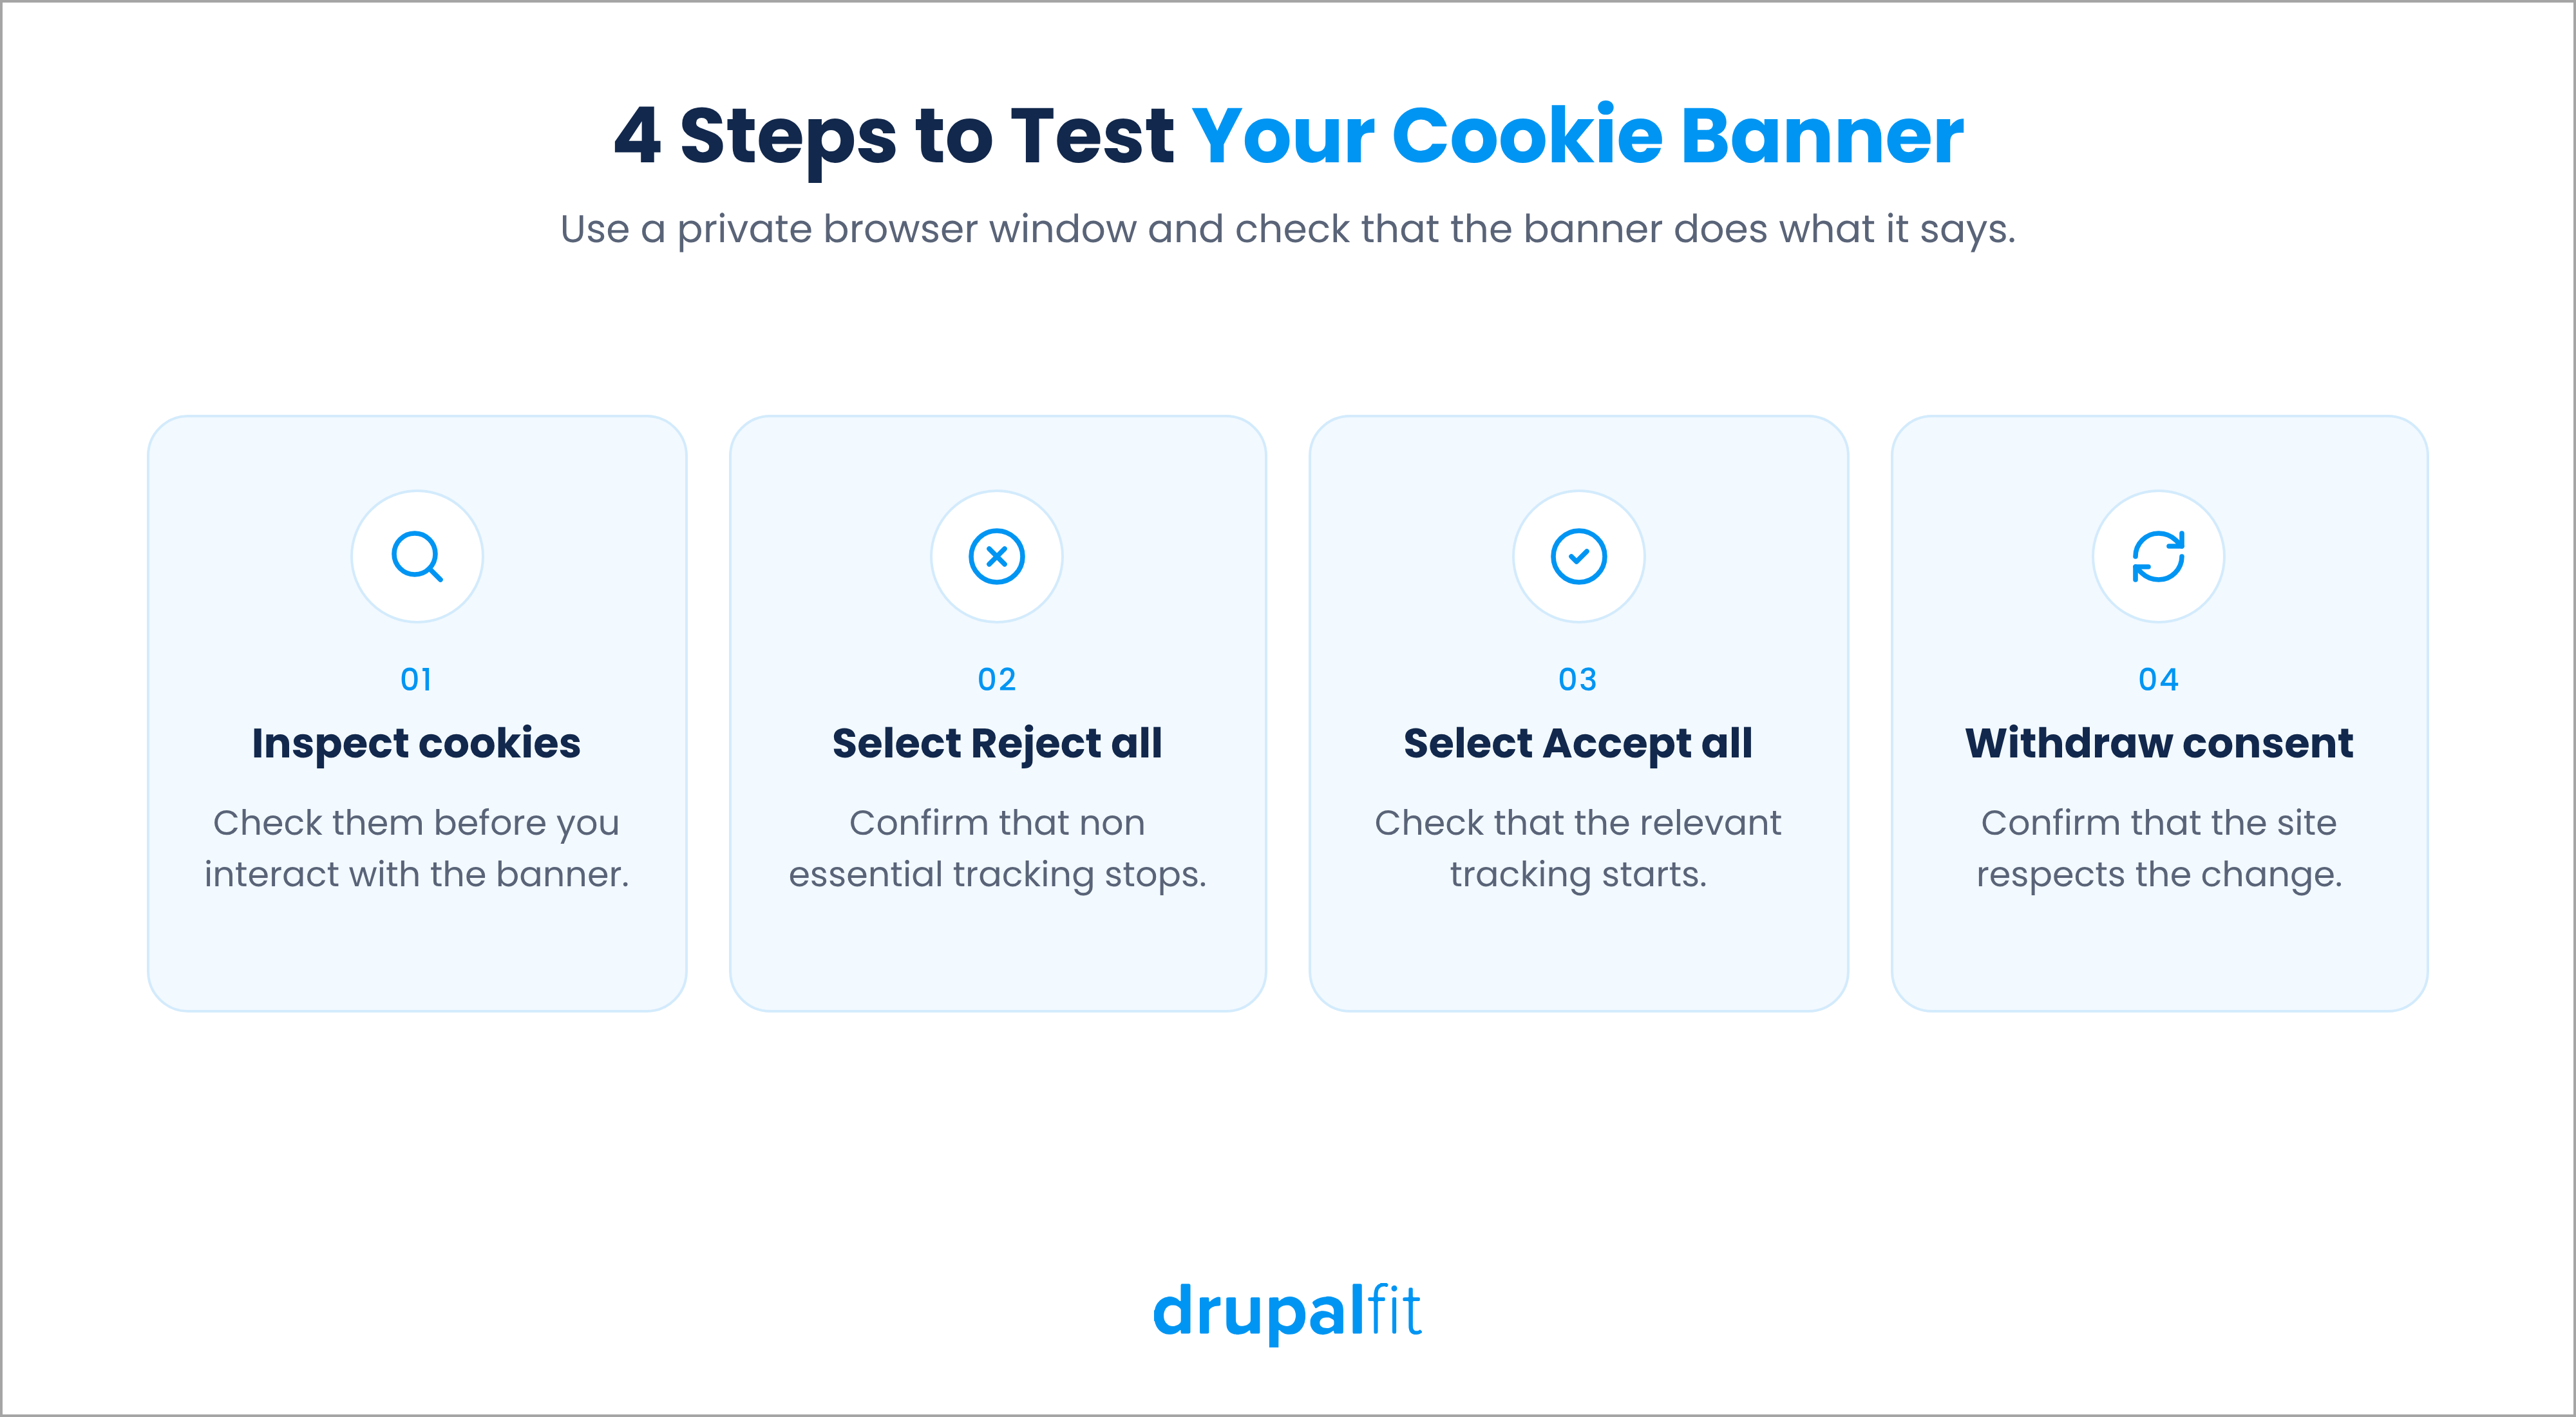
- Überprüfen Sie die Cookies, bevor Sie mit dem Banner interagieren.
- Wählen Sie „Alle ablehnen“ und vergewissern Sie sich, dass das nicht notwendige Tracking beendet wird.
- Wählen Sie „Alle akzeptieren“ und prüfen Sie, ob das entsprechende Tracking startet.
- Widerrufen Sie die Einwilligung und vergewissern Sie sich, dass die Website die Änderung berücksichtigt.
Wählen Sie optionale Zustimmungsfelder nicht vorab aus und gestalten Sie die Ablehnung nicht schwieriger als die Zustimmung. Der Cookie-Banner-Taskforce des EDPB identifizierte fehlende Ablehnungsoptionen, vorab angekreuzte Kästchen und irreführende Benutzeroberflächengestaltungen als problematische Praktiken.
5. Senden Tracker von Drittanbietern Daten vor der Einwilligung?
Werbe-Pixel, Analysetools, eingebettete Videos und extern gehostete Schriftarten können beim Laden einer Seite Daten an Dritte senden.
Um dies zu überprüfen, öffnen Sie die Entwicklertools Ihres Browsers, wählen Sie die Registerkarte „Netzwerk“ aus und laden Sie die Seite neu. Überprüfen Sie die externen Anfragen und ermitteln Sie, welche Dienste bereits vor der Einwilligung Daten erhalten. Prüfen Sie, ob Ihre Einwilligungsmanagement-Plattform optionale Tracking-Skripte kontrolliert.
Nicht jede externe Anfrage erfordert eine Einwilligung, aber Sie sollten verstehen, was jede Integration bewirkt. Hosten Sie Schriftarten gegebenenfalls lokal und machen Sie optionale Tracking-Skripte so lange auf die Einwilligung warten.
Ein Ein Fall vor einem deutschen Landgericht aus dem Jahr 2022 verdeutlicht das Risiko, externe Anfragen zu übersehen. Das Gericht verurteilte einen Websitebetreiber zur Zahlung von Schadensersatz, nachdem die Website die IP-Adresse eines Besuchers über extern gehostete Schriftarten an Google übermittelt hatte.
6. Stimmt Ihre Datenschutzerklärung mit den tatsächlichen Praktiken Ihrer Website überein?
Vergleichen Sie Ihre Datenschutzerklärung mit Ihrem Dateninventar. Die Anforderungen der DSGVO an die Datenschutzerklärung in den Artikeln 13 und 14 besagen, dass folgende Punkte erläutert werden sollten.
- Die Identität und Kontaktdaten Ihrer Organisation.
- Warum Sie personenbezogene Daten verarbeiten und auf welche Rechtsgrundlagen Sie sich dabei stützen.
- Wer die Daten erhält und wie lange Sie diese aufbewahren.
- Relevante internationale Datenübermittlungen und wie betroffene Personen ihre Rechte ausüben können.
Stellen Sie sicher, dass die Erklärung das tatsächliche Verhalten Ihrer Website widerspiegelt. Beispielsweise kann ein Versprechen, keine Daten weiterzugeben, im Widerspruch zu Werbetools stehen, die Informationen an Dritte senden.
Die Europäische Kommission empfiehlt, Datenschutzinformationen in klarer, verständlicher Sprache darzustellen. Aktualisieren Sie die Erklärung immer dann, wenn sich Ihre Datenpraktiken ändern, da eine veraltete Erklärung Ihre DSGVO-Konformität schwächt.
7. Enthält Ihre Erklärung zur DSGVO-Konformität überprüfbare Angaben?
Eine Erklärung zur DSGVO-Konformität kann die Maßnahmen beschreiben, die Ihre Organisation zum Schutz personenbezogener Daten ergreift. Sie unterscheidet sich von einer Datenschutzerklärung, in der erläutert wird, wie Sie diese Daten erheben und verwenden.
Die DSGVO verlangt nicht von jeder Organisation, eine separate öffentliche Erklärung zur DSGVO-Konformität zu veröffentlichen. Kunden und Geschäftspartner können jedoch Informationen über Ihre Datenschutzpraktiken anfordern.
Wenn Sie eine solche Erklärung veröffentlichen, beschreiben Sie Ihre Sicherheitskontrollen, Mitarbeiterschulungen, das Lieferantenmanagement und die Verfahren zur Durchsetzung von Datenrechten genau. Vermeiden Sie Aussagen wie „vollständig DSGVO-konform“, es sei denn, Sie können diese belegen. Stützen Sie Ihre Aussagen auf dokumentierte Maßnahmen und überprüfen Sie diese, sobald sich Ihre Prozesse ändern.
8. Kann Ihr Team Anfragen zu Datenrechten fristgerecht bearbeiten?
Gemäß der DSGVO haben Personen das Recht, auf ihre personenbezogenen Daten zuzugreifen, Ungenauigkeiten zu korrigieren, die Löschung zu beantragen und andere anwendbare Rechte auszuüben. Ihr Team benötigt einen klaren Prozess zur Bearbeitung dieser Anfragen, und deren fristgerechte Bearbeitung ist ein zentraler Bestandteil der DSGVO-Konformität.
Testen Sie den Prozess, indem Sie eine Anfrage über Ihren veröffentlichten Datenschutzkontakt oder das Kontaktformular einreichen.
- Prüfen Sie, wie schnell die Anfrage die zuständige Person erreicht.
- Prüfen Sie, wie Ihr Team die Identität überprüft und ob es Datensätze in Ihrem CRM und Ihrer E-Mail-Plattform ausfindig machen kann.
- Testen Sie Löschanfragen in allen verbundenen Systemen, in denen eine Löschung erforderlich ist.
Unternehmen haben in der Regel einen Monat Zeit, um zu antworten. Die DSGVO erlaubt eine Verlängerung um bis zu zwei weitere Monate bei komplexen oder zahlreichen Anfragen. Dies gilt nur, wenn das Unternehmen die betroffene Person innerhalb des ersten Monats informiert und die Verzögerung begründet.
9. Sind Ihre Sicherheitsmaßnahmen und Verfahren bei Datenschutzverletzungen bereit?
Die DSGVO verlangt angemessene technische und organisatorische Maßnahmen zum Schutz personenbezogener Daten. Überprüfen Sie die HTTPS-Konfiguration Ihrer Website, den Administratorzugriff, die Authentifizierungskontrollen, Software-Updates und Backups. Beschränken Sie den Zugriff auf Personen, die die Daten für ihre Arbeit benötigen.
Erstellen Sie einen Plan für die Reaktion auf Datenschutzverletzungen, in dem festgelegt ist, wer Vorfälle untersucht, deren Auswirkungen bewertet und die relevanten Parteien benachrichtigt. Schwache Sicherheitsvorkehrungen können Ihre DSGVO-Konformität zunichte machen, selbst wenn Ihr Banner und Ihre Datenschutzerklärung perfekt aussehen.
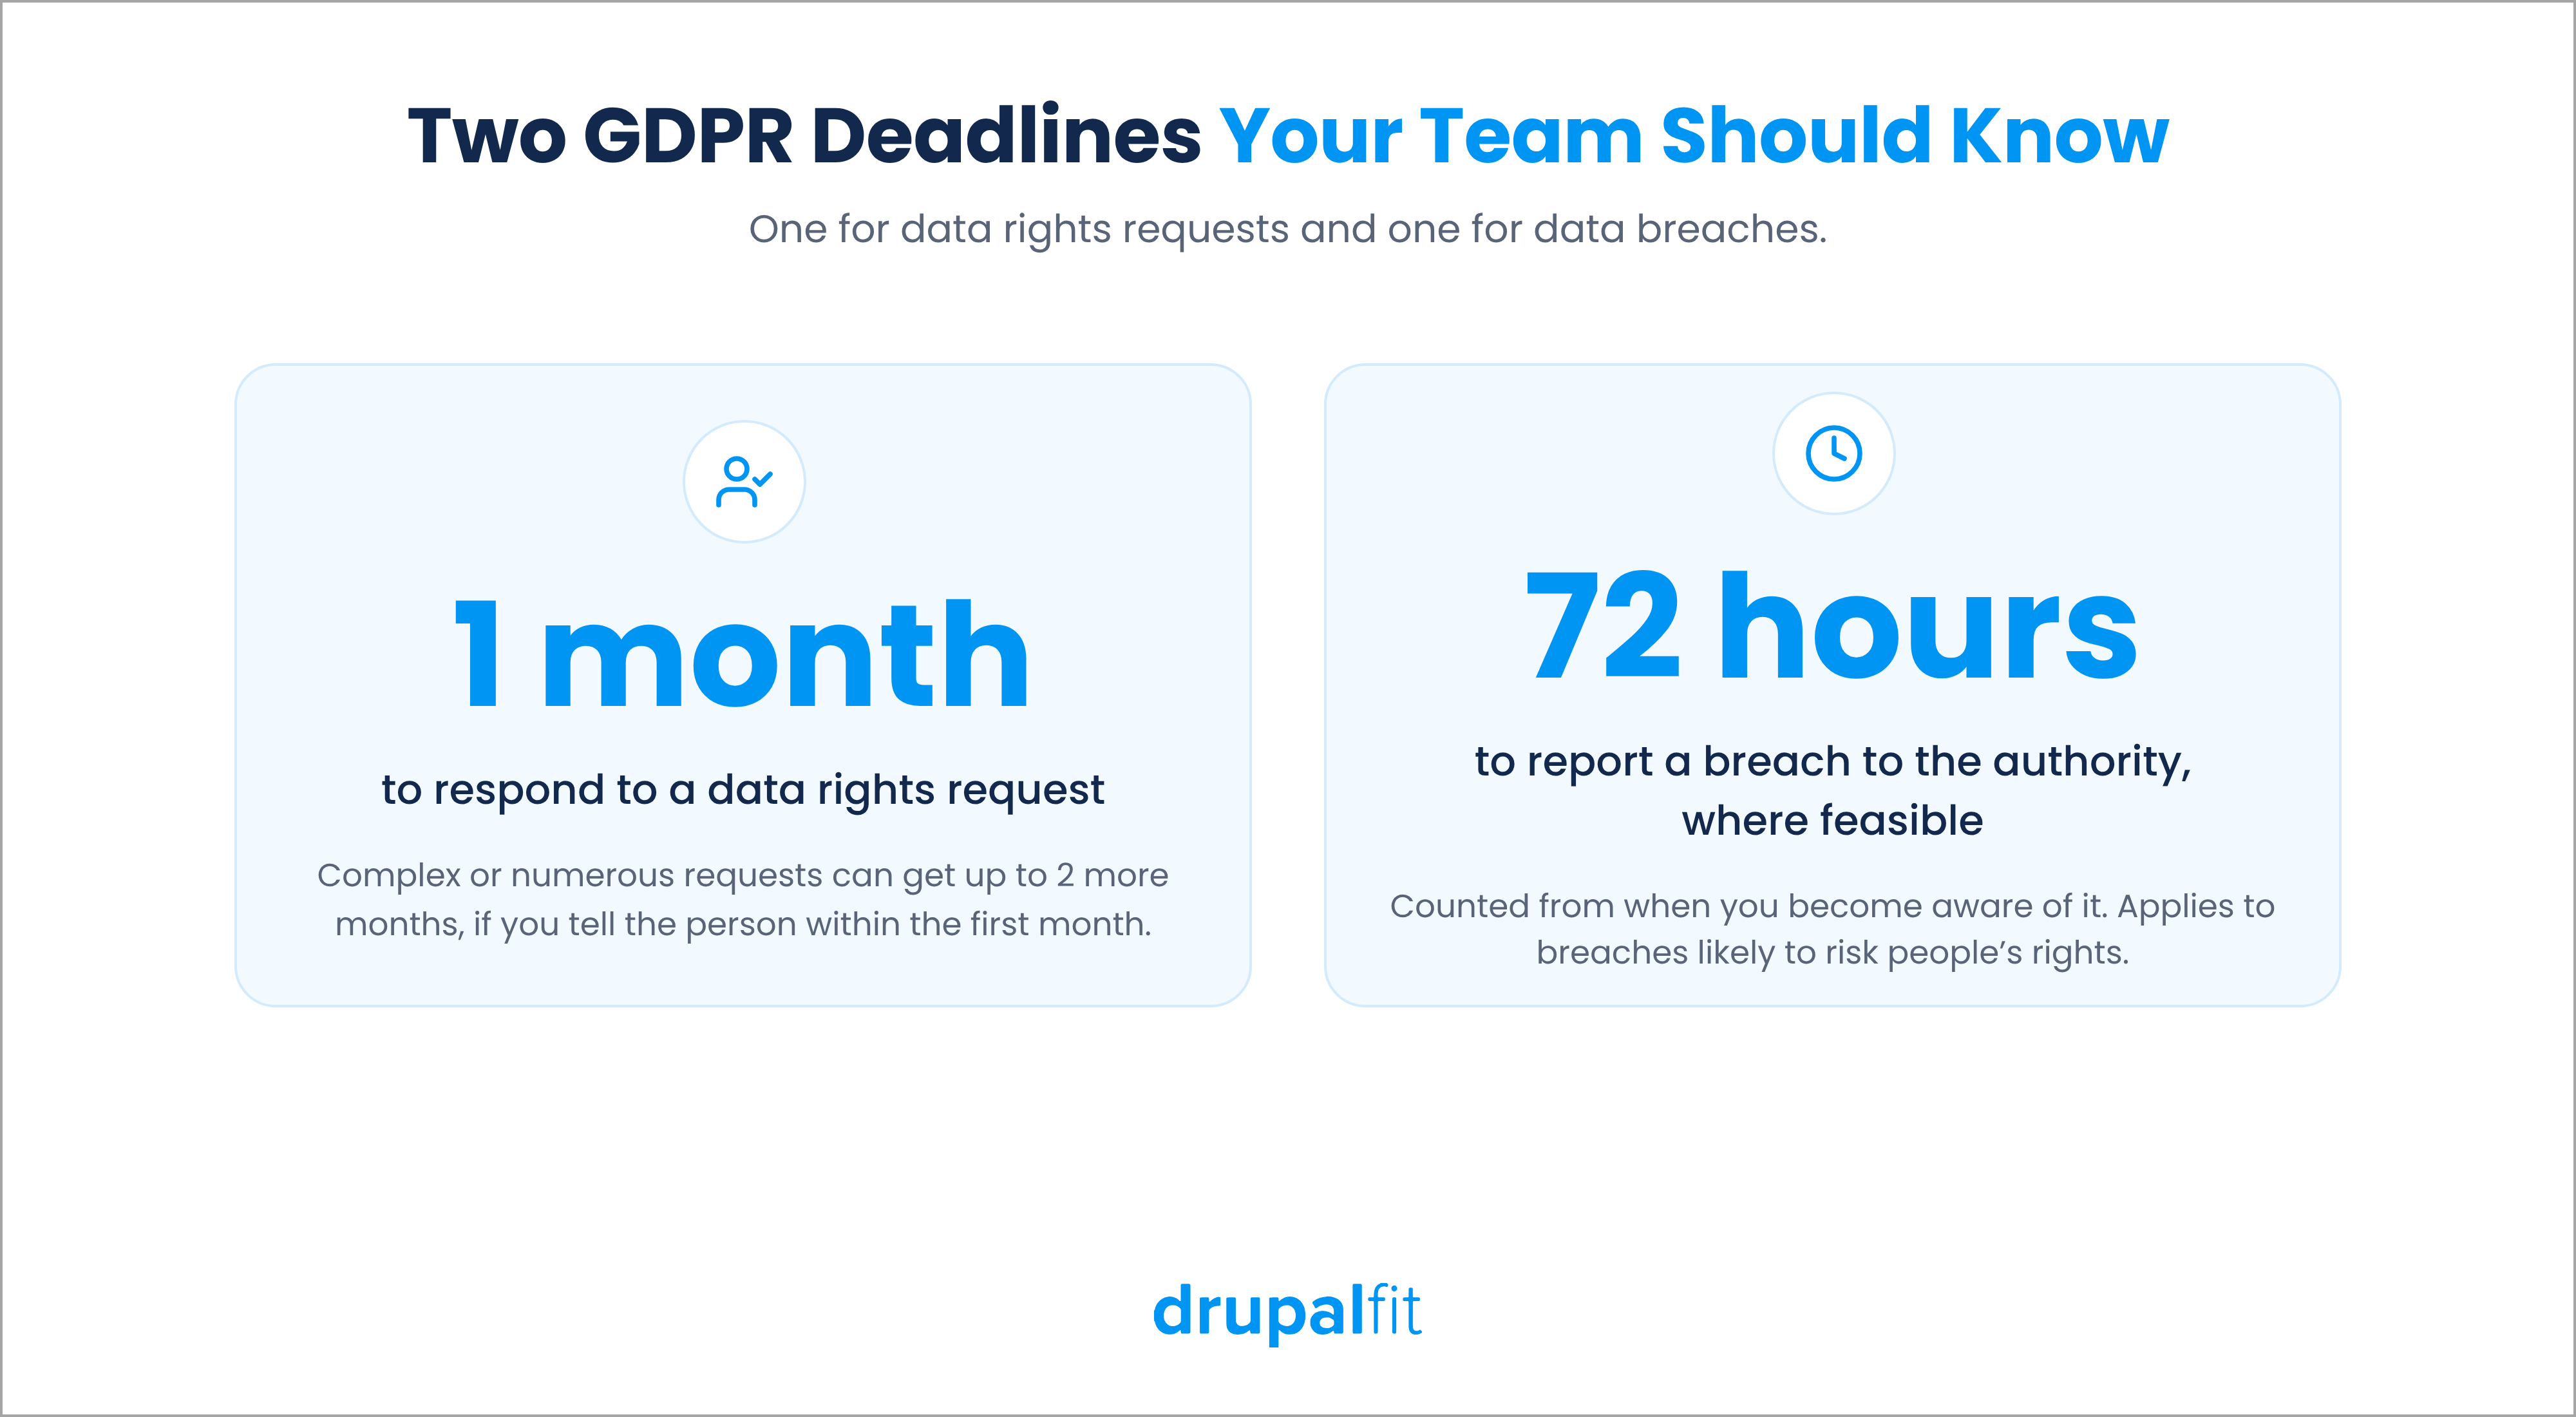
Wenn eine Verletzung des Schutzes personenbezogener Daten die Rechte und Freiheiten von Personen gefährden könnte, müssen Sie die zuständige Aufsichtsbehörde unverzüglich und, soweit möglich, innerhalb von 72 Stunden nach Bekanntwerden der Verletzung benachrichtigen.
10. Überprüfen Sie Ihre Anbieter und wiederholen Sie Ihre Audits regelmäßig?
Überprüfen Sie jeden Anbieter, der Website-Daten verarbeitet, einschließlich Hosting-Anbieter, Analyseplattformen, E-Mail-Dienste, CRM-Systeme und Kundensupport-Tools.
- Stellen Sie sicher, dass die erforderlichen Datenverarbeitungsvereinbarungen vorliegen.
- Überprüfen Sie die Zugriffs- und Sicherheitsvorkehrungen der Anbieter.
- Prüfen Sie, wo Anbieter personenbezogene Daten speichern und verarbeiten.
- Bewerten Sie die Sicherheitsvorkehrungen für internationale Datenübermittlungen.
Artikel 28 der DSGVO legt Anforderungen an Verträge zwischen Verantwortlichen und Auftragsverarbeitern fest, während die Artikel 44 ff. internationale Datenübermittlungen regeln.
Halten Sie diese DSGVO-Compliance-Checkliste griffbereit und führen Sie als praktische Grundvoraussetzung mindestens einmal jährlich ein DSGVO-Compliance-Audit durch. Wiederholen Sie dies nach größeren Änderungen an der Website, neuen Tracking-Integrationen oder Anbieterwechseln.
Wie kann DrupalFit ein DSGVO-Konformitätsaudit für Ihre Website durchführen?
Manuelle Überprüfungen können wichtige Probleme aufdecken, sind jedoch zeitaufwendig und übersehen möglicherweise Änderungen, die durch neue Plugins, Skripte oder Integrationen eingeführt wurden. DrupalFit bietet Website-Audits für Drupal-Seiten an, einschließlich eines integrierten DSGVO-Audits, das Einwilligungspraktiken, das Verhalten von Trackern und die Datenschutzdokumentation überprüft – genau die Bereiche, die auch in dieser DSGVO-Konformitäts-Checkliste abgedeckt sind.
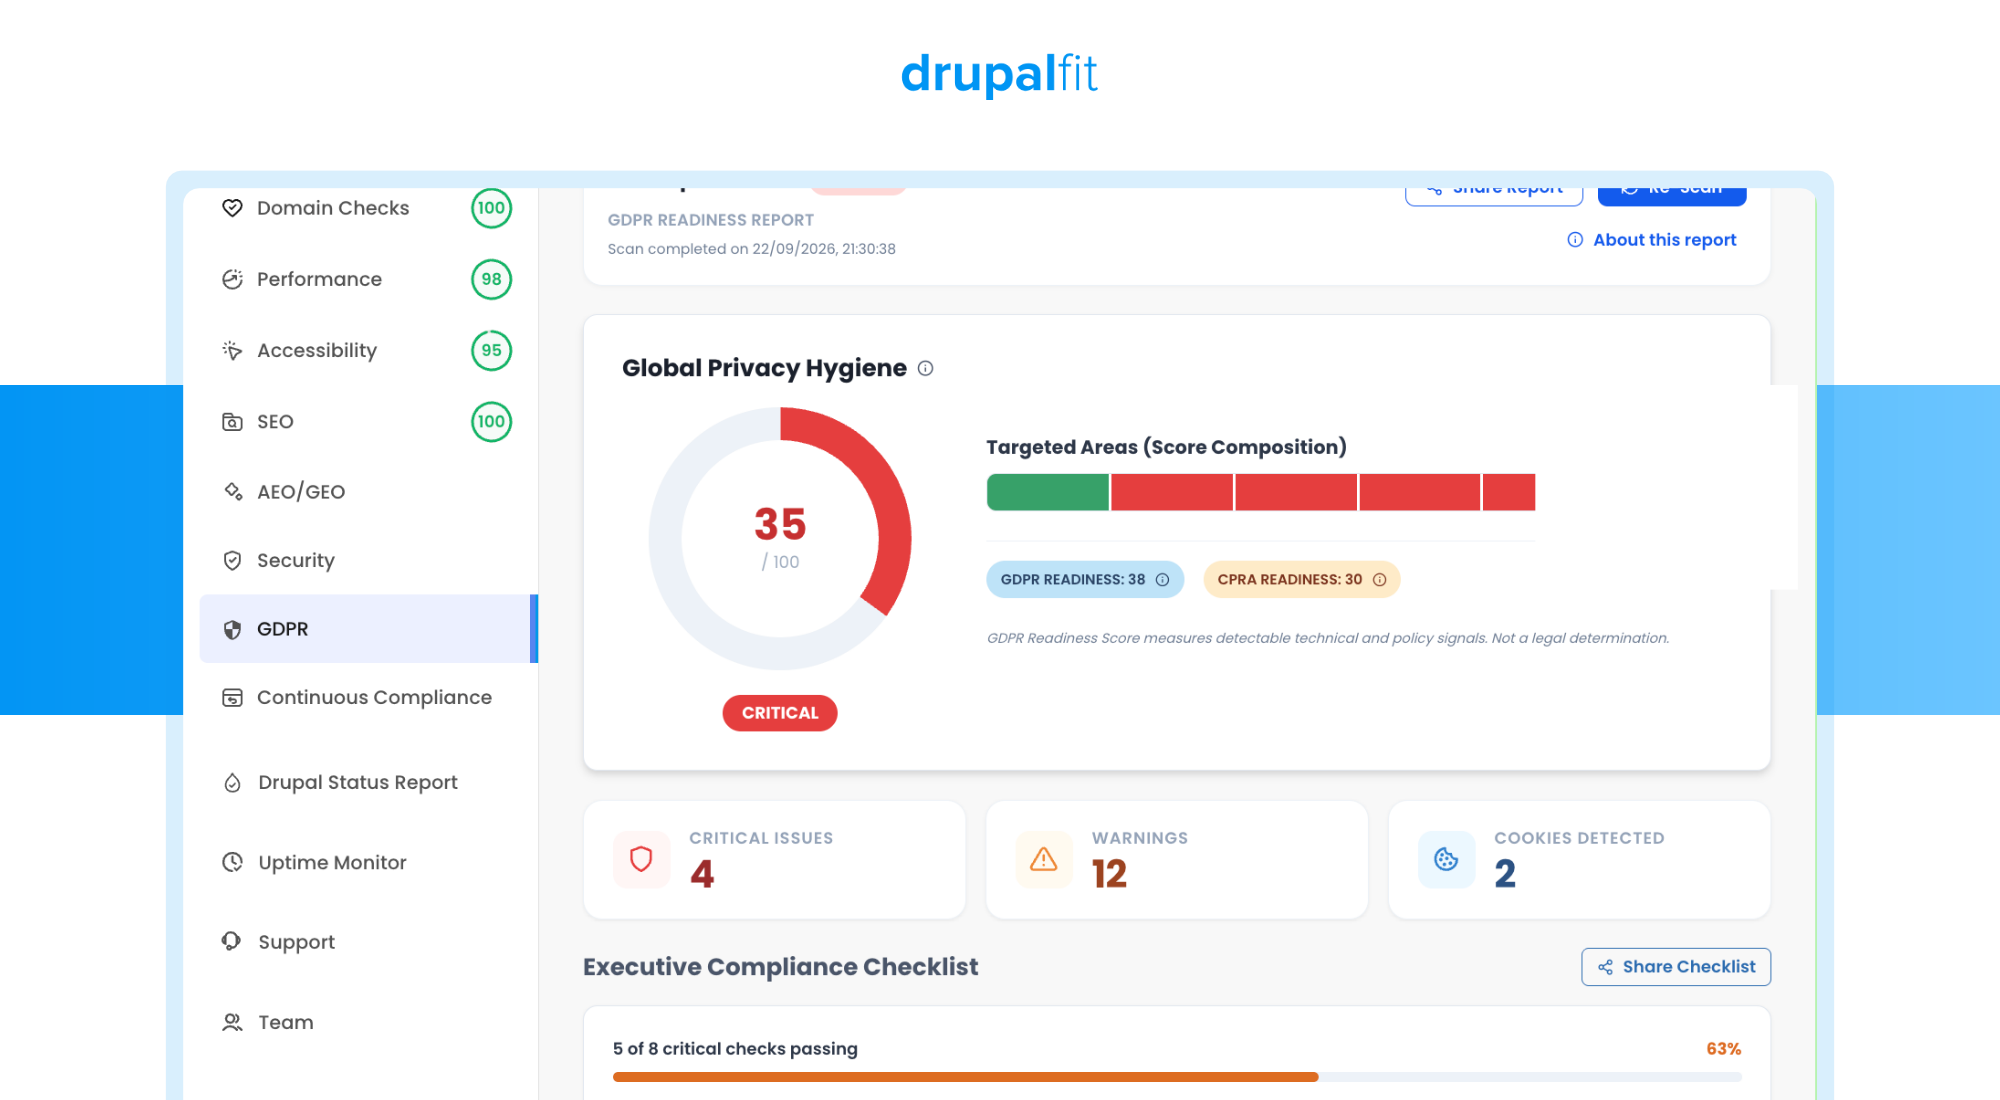
Um ein DSGVO-Konformitätsaudit für Ihre Website durchzuführen, befolgen Sie diese Schritte.
- Rufen Sie DrupalFit auf und geben Sie die URL Ihrer Website ein.
- Wählen Sie „Audit durchführen“ und warten Sie auf den Bericht.
- Öffnen Sie den Abschnitt „DSGVO“.
- Überprüfen Sie den Bereitschaftswert und die im Bericht aufgeführten Probleme.
- Beheben Sie die identifizierten Probleme und führen Sie ein weiteres Audit durch, um Ihren Fortschritt zu überprüfen.
Das Audit von DrupalFit kann Ihnen dabei helfen, technische Lücken zu identifizieren und Prioritäten für weitere Untersuchungen zu setzen. Ein automatisiertes Ergebnis bescheinigt jedoch nicht, dass Ihre Organisation alle Anforderungen der DSGVO erfüllt. Die Bewertung der Rechtsgrundlagen, Lieferantenverträge, Aufbewahrungspraktiken und Verfahren zu Datenrechten erfordert möglicherweise eine separate Überprüfung.
Regelmäßige automatisierte Audits bieten Ihrem Team eine wiederholbare Methode, um technische Probleme zu identifizieren, Korrekturen nachzuverfolgen und Änderungen im Laufe der Zeit zu überprüfen.
Führen Sie ein kostenloses DSGVO-Audit durch!
Häufig gestellte Fragen
Was bedeutet DSGVO-Konformität für eine Website?
DSGVO-Konformität bedeutet, das EU-Datenschutzrecht einzuhalten, wann immer Ihre Website personenbezogene Daten erhebt, nutzt oder speichert.
Müssen US-Websites DSGVO-konform sein?
Ja, wenn sie Waren oder Dienstleistungen für Personen in der EU anbieten oder deren Verhalten dort überwachen. Eine US-Website, die nicht auf die EU ausgerichtet ist, fällt in der Regel nicht unter die DSGVO.
Wie können Sie überprüfen, ob Ihre Website DSGVO-konform ist?
Arbeiten Sie eine Checkliste zur DSGVO-Konformität durch und testen Sie Ihre Live-Website, beginnend mit der Cookie-Einwilligung, Trackern und Ihrer Datenschutzerklärung.
Was ist eine Erklärung zur DSGVO-Konformität?
Eine Erklärung zur DSGVO-Konformität ist eine öffentliche Seite, auf der erläutert wird, wie Ihre Organisation personenbezogene Daten schützt.
Verwandte Artikel
Tools und Strategien, die moderne Teams benötigen, um ihr Unternehmen voranzubringen