Anforderungen an die Datenschutzerklärung für US-Websites, die Ihr Unternehmen erfüllen muss
Palak Agrawal
Veröffentlicht am October 5, 2026
11 min read
Teilen auf:
Ihre Website könnte personenbezogene Daten erfassen und weitergeben, ohne dass Sie sich dessen überhaupt bewusst sind. Nach den geltenden US-amerikanischen Datenschutzgesetzen für das Internet ist Ihr Unternehmen für diese Daten verantwortlich.
Jede Formularübermittlung, jede Terminbuchung, jeder Chat, jeder Seitenbesuch und jeder Klick kann Daten erzeugen. Analysetools, Werbe-Pixel, Cookies und andere Tools von Drittanbietern können diese Informationen im Hintergrund erfassen und an andere Unternehmen weiterleiten.
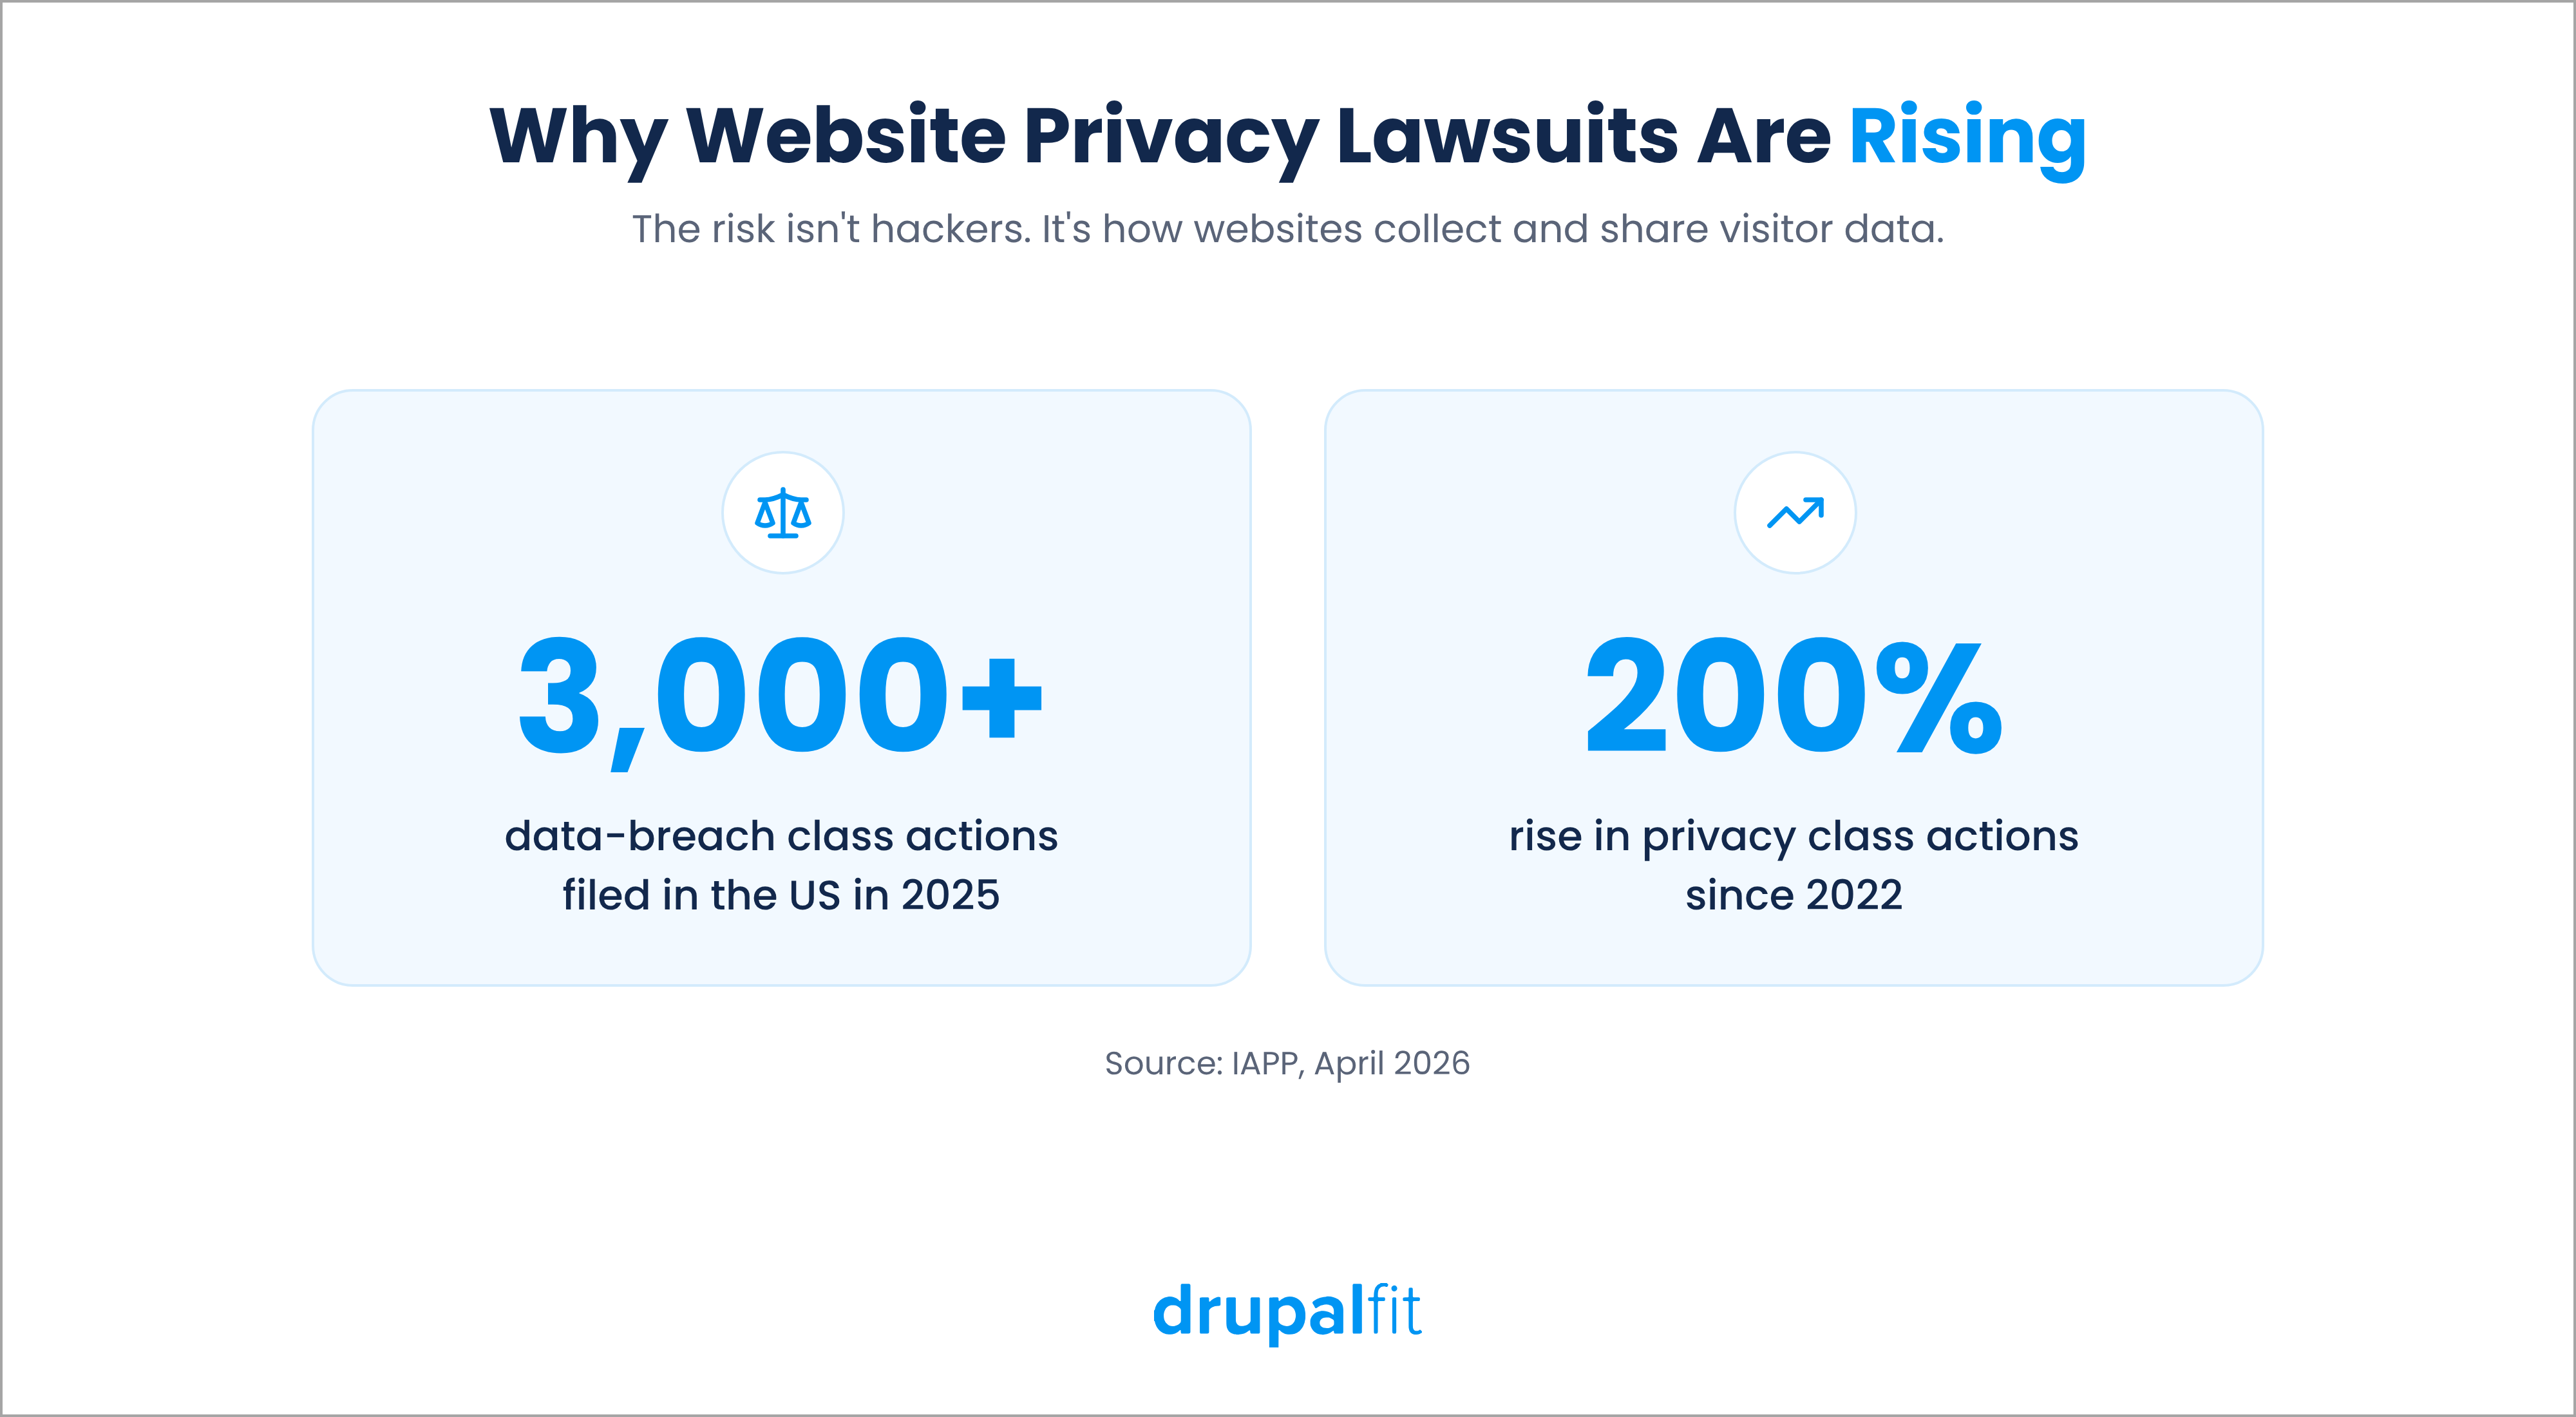
Dies entwickelt sich zu einem ernsthaften Datenschutz- und Compliance-Problem für US-Unternehmen. Im April 2026 berichtete die International Association of Privacy Professionals (IAPP) berichtete, dass im Jahr 2025 in den USA mehr als 3.000 Sammelklagen wegen Datenschutzverletzungen eingereicht wurden. Auch die Zahl der datenschutzbezogenen Sammelklagen stieg seit 2022 um 200 %, wobei immer mehr Fälle Tracking-Pixel und neuere Methoden zur Erhebung und Nutzung von Verbraucherdaten betrafen.
Gleichzeitig führen Bundesstaaten im ganzen Land neue Datenschutzanforderungen ein und aktualisieren bestehende. Für Website-Betreiber und Compliance-Teams wirft dies eine wichtigere Frage auf als nur die, ob eine Datenschutzerklärung vorliegt, die den Anforderungen der US-amerikanischen Datenschutzbestimmungen für Websites entspricht: „Wird auf Ihrer Website tatsächlich so mit Besucherdaten umgegangen, dass die für Ihr Unternehmen geltenden Gesetze eingehalten werden?“
Warum die Zahl der Datenschutzklagen gegen Websites steigt
Die steigende Zahl von Datenschutzklagen wird verständlicher, wenn man sich ansieht, was Unternehmen mit Website-Daten machen. Nehmen wir zum Beispiel GoodRx.
Das Unternehmen wurde von der FTC mit einer Geldstrafe von 1,5 Millionen Dollar belegt, nachdem ihm vorgeworfen wurde, sensible Gesundheitsdaten von Nutzern an Werbeunternehmen weitergegeben zu haben. Dazu gehörten Informationen über die Medikamente und den Gesundheitszustand der Nutzer. Das Unternehmen hatte den Nutzern zudem versichert, dass es ihre Gesundheitsdaten nicht für Werbezwecke weitergeben würde.
BetterHelp sah sich mit einem ähnlichen Fall konfrontiert. Die FTC warf dem Online-Therapieanbieter vor, sensible Informationen – darunter E-Mail-Adressen, IP-Adressen und Antworten auf Gesundheitsfragebögen der Nutzer – an Werbeplattformen weitergegeben zu haben. BetterHelp hatte den Nutzern versprochen, dass ihre Gesundheitsdaten vertraulich behandelt würden.
In keinem der beiden Fälle ging es darum, dass ein Hacker in eine Datenbank eingedrungen war. Die Bedenken betrafen vielmehr die Art und Weise, wie die Unternehmen selbst über ihre digitalen Dienste personenbezogene Daten erfassten und weitergaben.
Da immer mehr Bundesstaaten US-amerikanische Datenschutzgesetze für das Internet einführen und Aufsichtsbehörden gegen Unternehmen vorgehen, die personenbezogene Daten missbrauchen, ist der Datenschutz auf Websites zu einer wesentlich größeren rechtlichen Verantwortung für Unternehmen geworden.
US-Datenschutzgesetze für das Internet, die Unternehmen kennen sollten
Es gibt kein einheitliches US-Datenschutzgesetz, das für jedes Unternehmen gilt.
Stattdessen müssen Unternehmen möglicherweise Bundesgesetze, datenschutzrechtliche Vorschriften der einzelnen Bundesstaaten sowie branchenspezifische Anforderungen befolgen. Welche Vorschriften gelten, hängt von Faktoren wie Ihrem Standort, Ihrer Branche, Ihren Kunden sowie der Art und dem Umfang der von Ihnen erfassten Daten ab. Gleiches gilt für die Anforderungen an die Datenschutzerklärung von Websites in den USA, die je nach Bundesstaat und Branche variieren.
1. US-Datenschutzgesetz von 1974
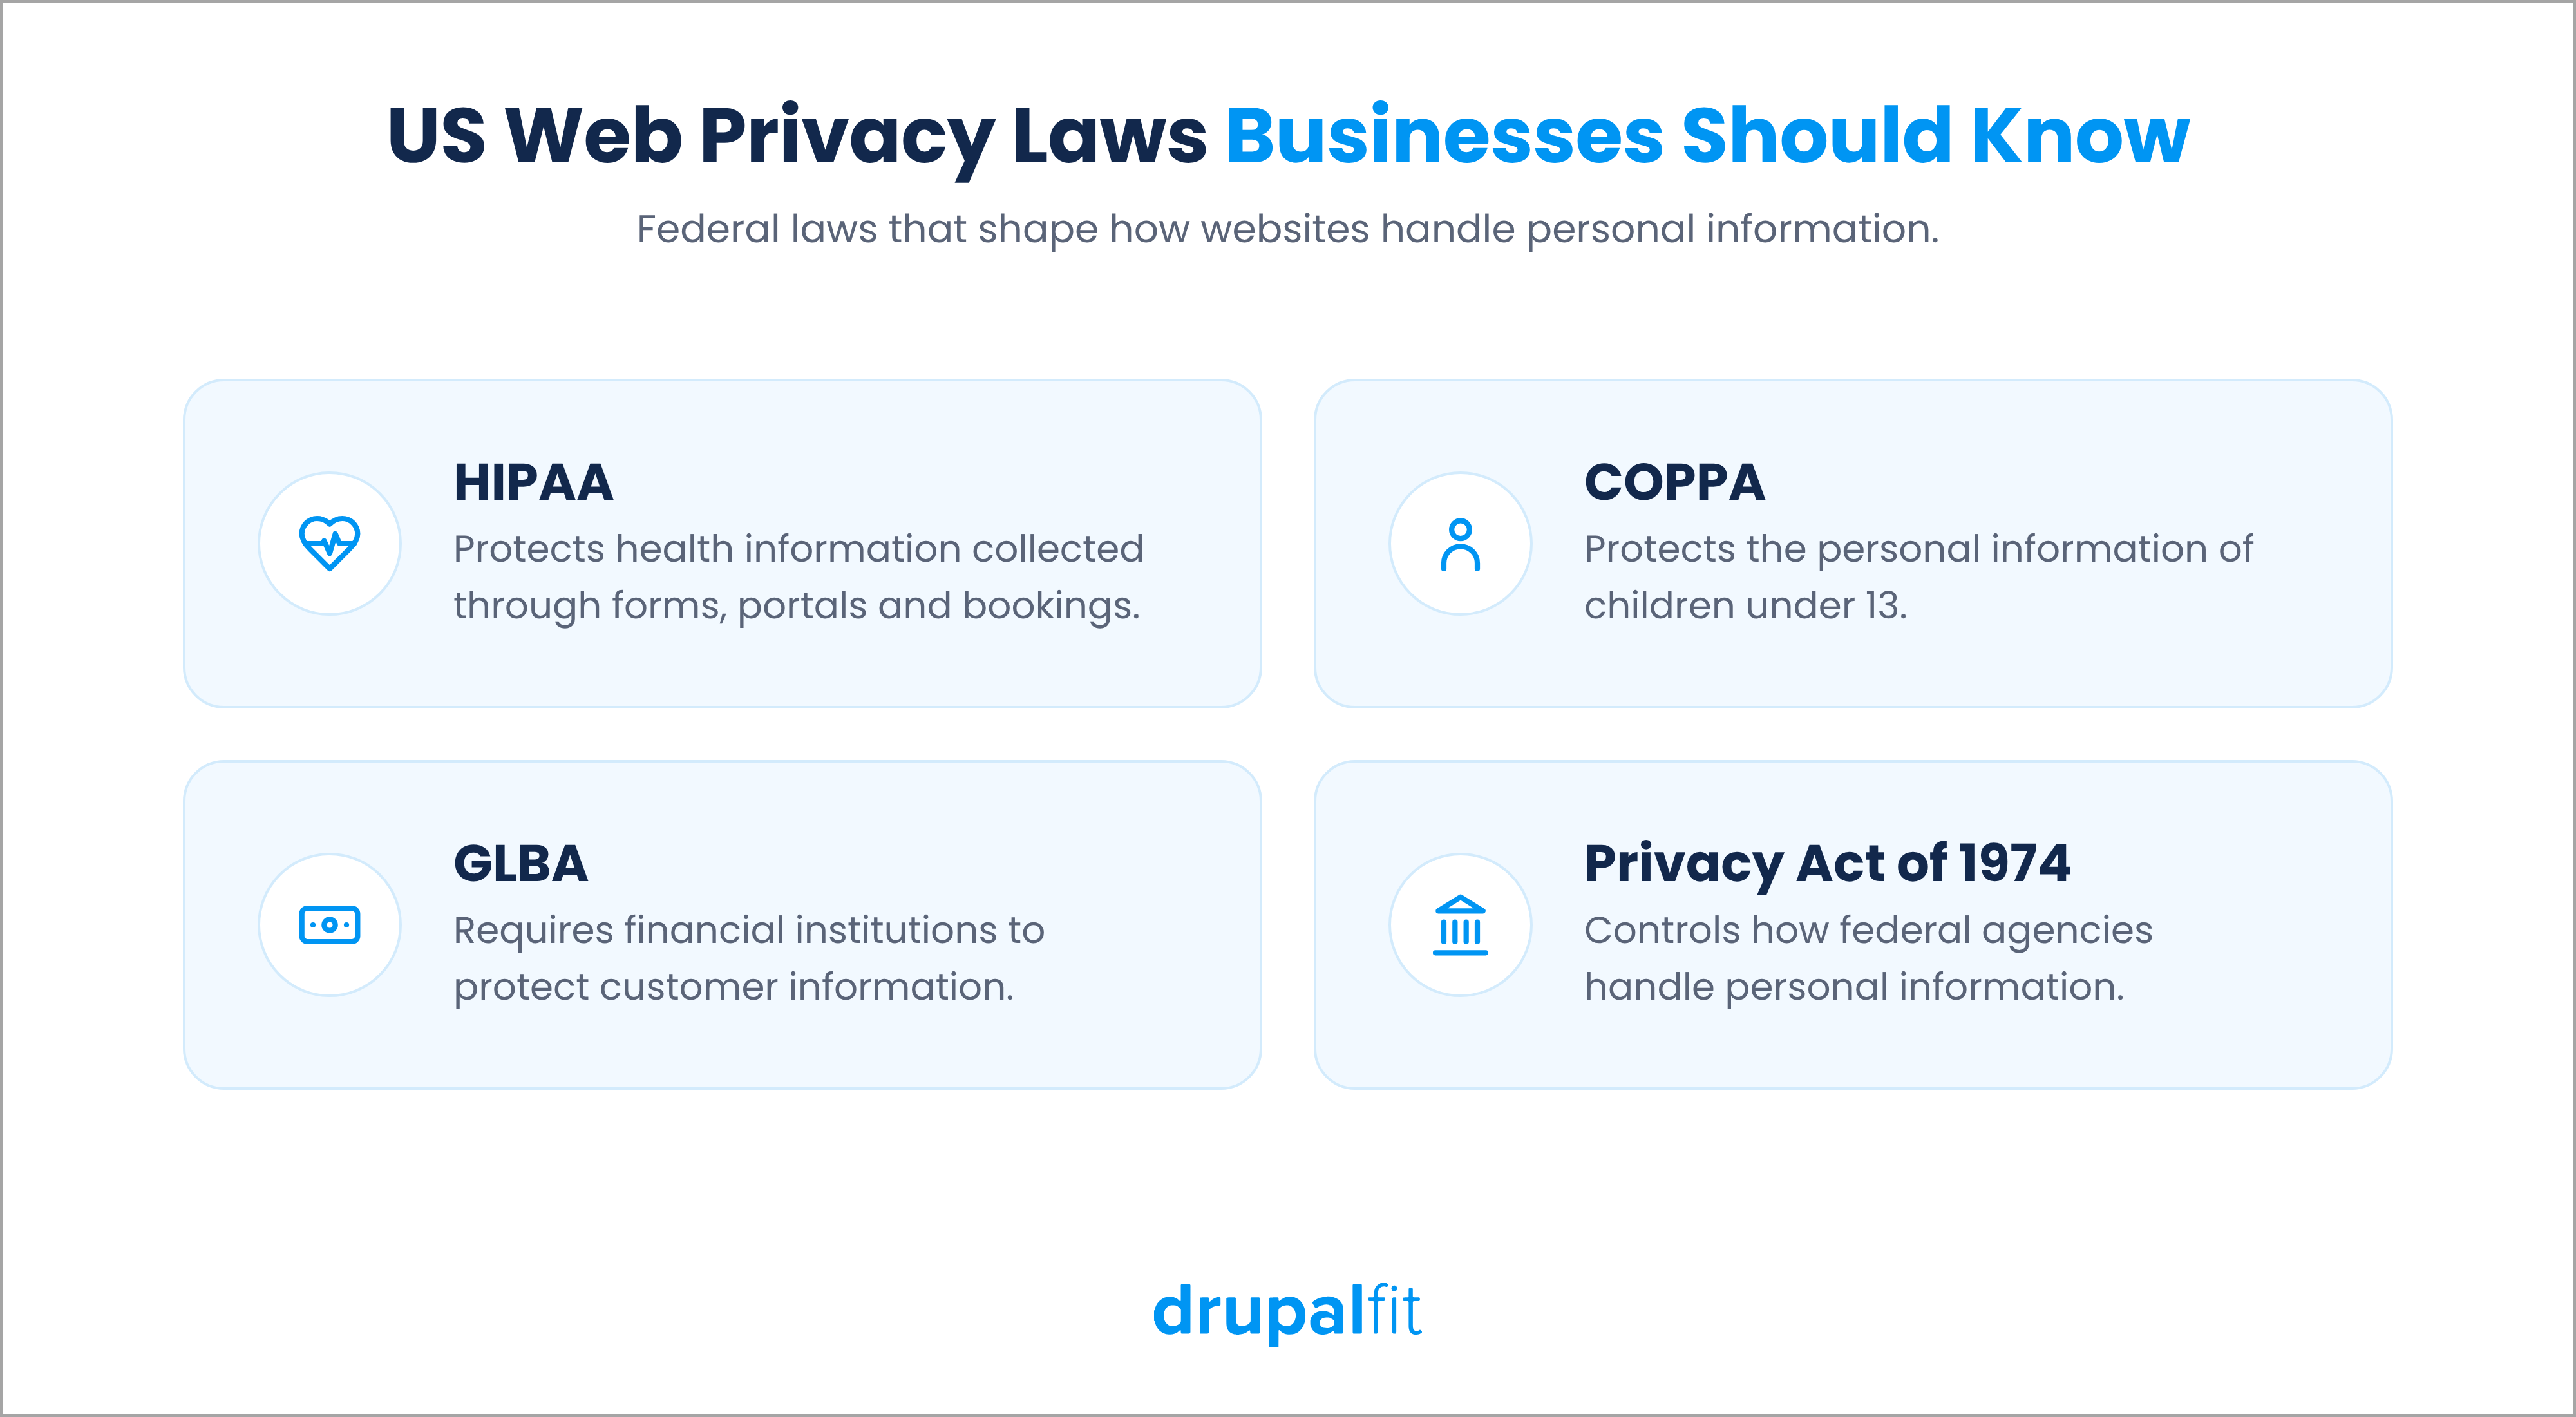
Der Datenschutzgesetz von 1974 gilt hauptsächlich für Bundesbehörden und regelt, wie diese personenbezogene Daten erheben, speichern, nutzen und weitergeben.
Für private Unternehmen ist es in der Regel nicht das maßgebliche Datenschutzgesetz. Organisationen, die mit Bundesbehörden zusammenarbeiten, müssen jedoch möglicherweise verstehen, wie sich das Gesetz auf die im Rahmen dieser Beziehungen verarbeiteten Daten auswirkt.
2. HIPAA
HIPAA schützt bestimmte Gesundheitsdaten, die von den unter das Gesetz fallenden Gesundheitsorganisationen und deren Geschäftspartnern verarbeitet werden.
Für Websites kann dies folgende Bereiche betreffen:
- Terminformulare
- Patientenportale
- Gesundheitsbeurteilungen
- Patientenregistrierung
- Online-Gesundheitsdienste
Unternehmen im Gesundheitswesen sollten Website-Formulare und Tools von Drittanbietern, die auf Gesundheitsdaten zugreifen können, sorgfältig prüfen.
3. COPPA
Die Gesetz zum Schutz der Privatsphäre von Kindern im Internet schützt Kinder unter 13 Jahren.
Er gilt für Websites und Online-Dienste, die sich an Kinder unter 13 Jahren richten, sowie unter bestimmten Umständen für Dienste, denen bekannt ist, dass sie Daten von Kindern unter 13 Jahren erheben.
Betroffene Unternehmen müssen Eltern in der Regel klare Informationen zur Verfügung stellen, die erforderliche elterliche Einwilligung einholen, Eltern eine gewisse Kontrolle über die Daten ihrer Kinder gewähren und die erhobenen Daten schützen.
Im Februar 2026 veröffentlichte die FTC zudem eine Grundsatzerklärung zur Verwendung von Technologien zur Altersüberprüfung im Rahmen von COPPA.
4. GLBA
Der Gramm-Leach-Bliley Act gilt für bestimmte Finanzinstitute.
Betroffene Unternehmen müssen ihre Praktiken beim Datenaustausch erläutern und Kundendaten schützen. Die „Safeguards Rule“ der FTC verpflichtet die betroffenen Finanzinstitute zudem zur Aufrechterhaltung eines Informationssicherheitsprogramms.
Banken, Kreditgeber, Finanzberater und andere betroffene Finanzunternehmen sollten daher überprüfen, wie ihre Websites Kundendaten erfassen und weiterleiten.
Neue Datenschutzgesetze in US-Bundesstaaten
Bundesgesetze sind nur ein Teil des Gesamtbildes. Mehrere Bundesstaaten verfügen mittlerweile über weitreichende Verbraucherschutzgesetze, während andere engere Anforderungen an Datenschutz und Datensicherheit stellen.
1. Kalifornien
Kaliforniens CCPA ist eines der wichtigsten Datenschutzgesetze der Bundesstaaten für Unternehmen.
Es gewährt berechtigten Einwohnern Kaliforniens Rechte in Bezug auf ihre personenbezogenen Daten, darunter das Recht auf Auskunft, Löschung, Berichtigung und Widerspruch gegen bestimmte Verwendungszwecke ihrer Daten.
In Kalifornien umfassen die Anforderungen an die Datenschutzerklärung von US-Websites eine Datenschutzerklärung, in der erläutert wird, welche personenbezogenen Daten Sie erheben, wie Sie diese verwenden und wie Besucher ihre Rechte wahrnehmen können.
Kalifornien hat zudem im Jahr 2026 seine Datenschutzbestimmungen aktualisiert. Die neuen Vorschriften betreffen Bereiche wie Datenschutz-Risikobewertungen, Cybersicherheits-Audits und automatisierte Entscheidungsfindung. Die Vorschriften traten am 1. Januar 2026 in Kraft, wobei einige Anforderungen erst später gelten.
2. Colorado
Der Colorado Privacy Act gewährt den Einwohnern Colorados Rechte in Bezug auf ihre personenbezogenen Daten und erlegt den betroffenen Unternehmen Pflichten auf.
Er enthält Anforderungen in Bezug auf Datenschutzhinweise, Verbraucheranfragen, sensible Daten, gezielte Werbung und universelle Opt-out-Signale.
3. Connecticut
Das Datenschutzgesetz von Connecticut (Connecticut Data Privacy Act) gewährt den Einwohnern Rechte in Bezug auf ihre personenbezogenen Daten und erlegt Unternehmen, die die Anwendungsschwellenwerte erfüllen, bestimmte Anforderungen auf.
Ab dem 1. Januar 2025 müssen betroffene Unternehmen universelle Opt-out-Signale von Einwohnern Connecticuts berücksichtigen.
4. Maryland
Der Maryland Online Data Privacy Act trat 2025 in Kraft, die Durchsetzung beginnt 2026.
Er gewährt Einwohnern von Maryland Rechte über ihre personenbezogenen Daten und legt zusätzliche Beschränkungen fest, wie Unternehmen bestimmte Daten erheben, nutzen und verkaufen dürfen.
5. Massachusetts
Massachusetts verfügt derzeit nicht über ein umfassendes Verbraucherschutzgesetz wie den kalifornischen CCPA.
Unternehmen müssen jedoch weiterhin die Anforderungen des Bundesstaates Massachusetts in Bezug auf personenbezogene Daten und Datensicherheit einhalten, einschließlich der staatlichen Vorschriften zur Datensicherheit.
6. New York
Auch New York verfügt derzeit nicht über ein umfassendes Verbraucherschutzgesetz zum Datenschutz.
Der dortige SHIELD Act verpflichtet Unternehmen, die bestimmte personenbezogene Daten verwalten, jedoch dazu, angemessene Sicherheitsvorkehrungen zu treffen, um diese zu schützen.
Für Website-Betreiber macht dies die Datensicherheit zu einem wichtigen Bestandteil der Einhaltung der Datenschutzbestimmungen.
7. Virginia
Der Virginia Consumer Data Protection Act gewährt Einwohnern von Virginia Rechte in Bezug auf ihre personenbezogenen Daten und erlegt den betroffenen Unternehmen bestimmte Anforderungen auf.
Dazu gehören Vorschriften zu Verbraucheranfragen, sensiblen Daten, gezielter Werbung, Datenverkäufen und Datenschutzhinweisen.
Welche Anforderungen an die Datenschutzerklärung von US-Websites gelten für mich?
Welche Anforderungen an die Datenschutzerklärung von US-Websites für Sie gelten, lässt sich in der Regel anhand von drei Fragen klären.
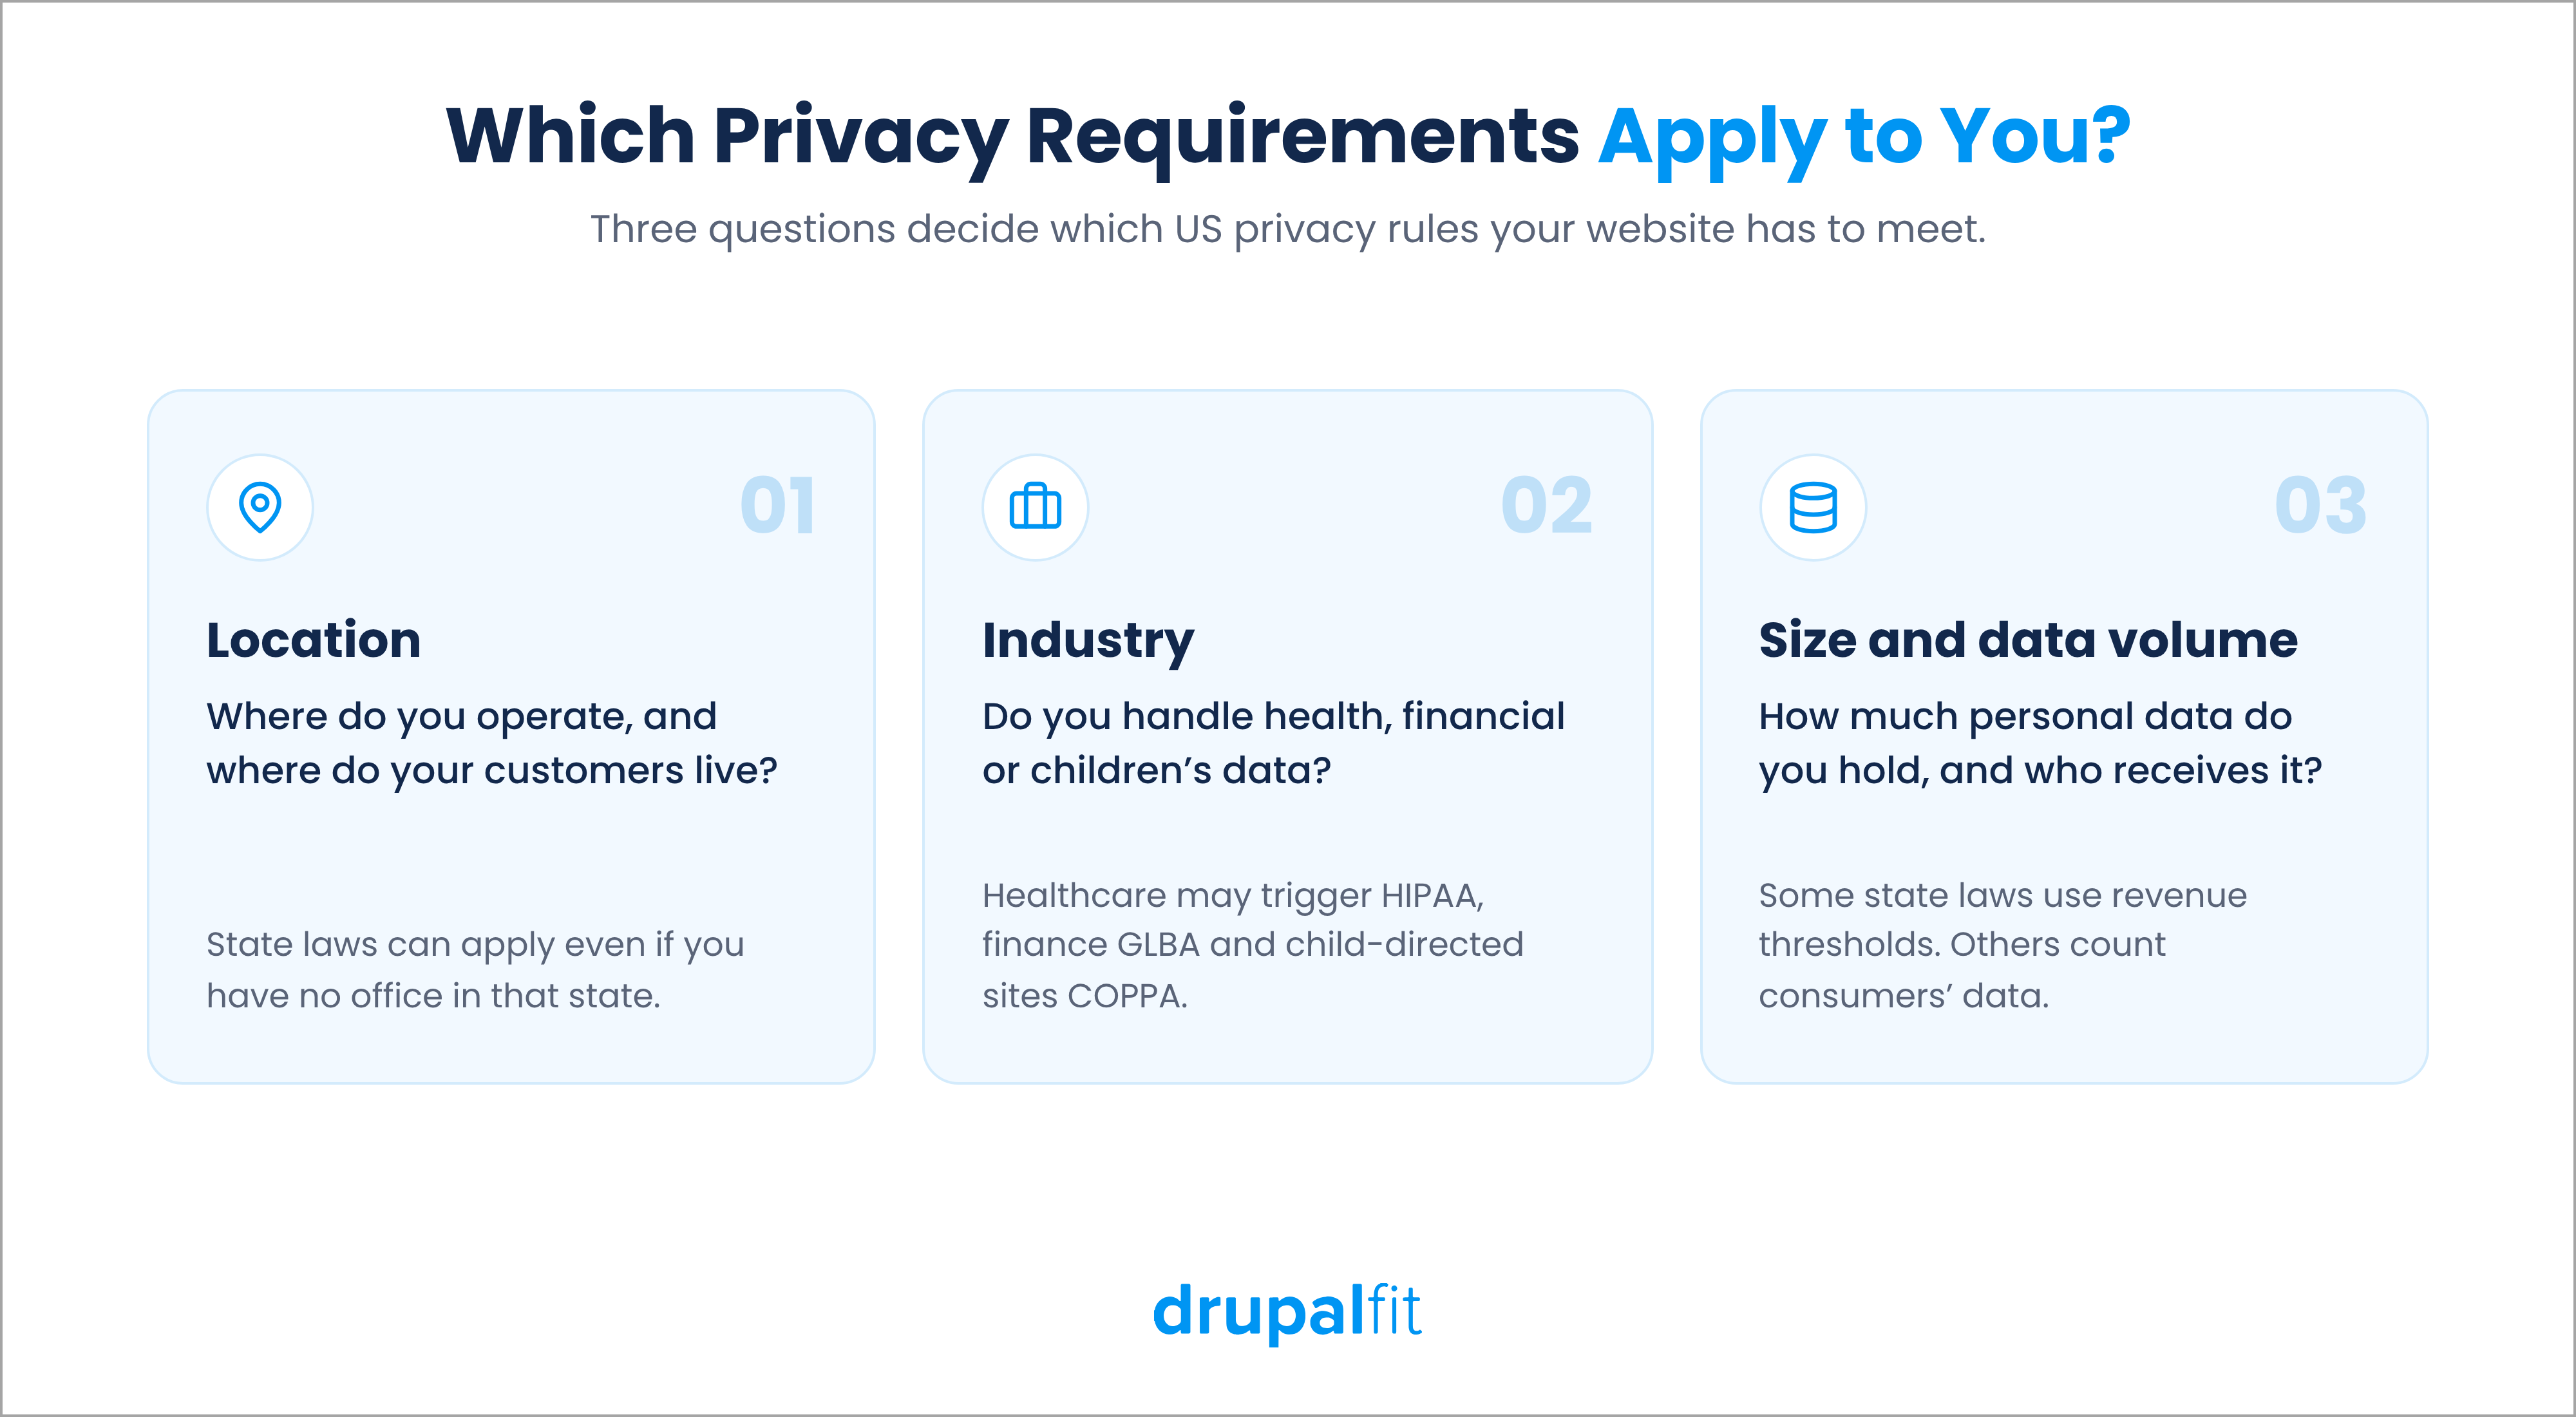
1. Standort
Ermitteln Sie, wo Ihr Unternehmen tätig ist und wo sich Ihre Kunden befinden.
Ein Unternehmen benötigt nicht immer eine physische Niederlassung in einem Bundesstaat, damit die Datenschutzgesetze dieses Bundesstaates gelten. Manche Gesetze können auch für Unternehmen gelten, die sich an Einwohner des Bundesstaates richten und bestimmte Anforderungen erfüllen.
2. Branche
Ihre Branche kann zusätzliche Anforderungen mit sich bringen.
Ein Unternehmen im Gesundheitswesen muss möglicherweise die HIPAA berücksichtigen. Ein Finanzunternehmen muss möglicherweise den GLBA berücksichtigen. Eine Website, die sich an Kinder richtet, muss möglicherweise den COPPA berücksichtigen.
3. Größe und Datenvolumen
Einige Landesgesetze legen Umsatzschwellen fest. Andere berücksichtigen, wie viele Verbraucherdaten ein Unternehmen verarbeitet.
Sie sollten wissen:
- Welche personenbezogenen Daten Sie erheben
- Wie viele Verbraucherdaten Sie speichern
- Ob Sie personenbezogene Daten verkaufen oder weitergeben
- Welche Dritten diese erhalten
- Wie lange Sie diese aufbewahren
Diese Faktoren können Ihnen dabei helfen, festzustellen, welche Datenschutzanforderungen für Ihr Unternehmen gelten, einschließlich der Anforderungen an die Datenschutzerklärung für Websites in den USA, die je nach Bundesstaat variieren.
Was Websites gemäß den Anforderungen an Datenschutzrichtlinien in den USA benötigen
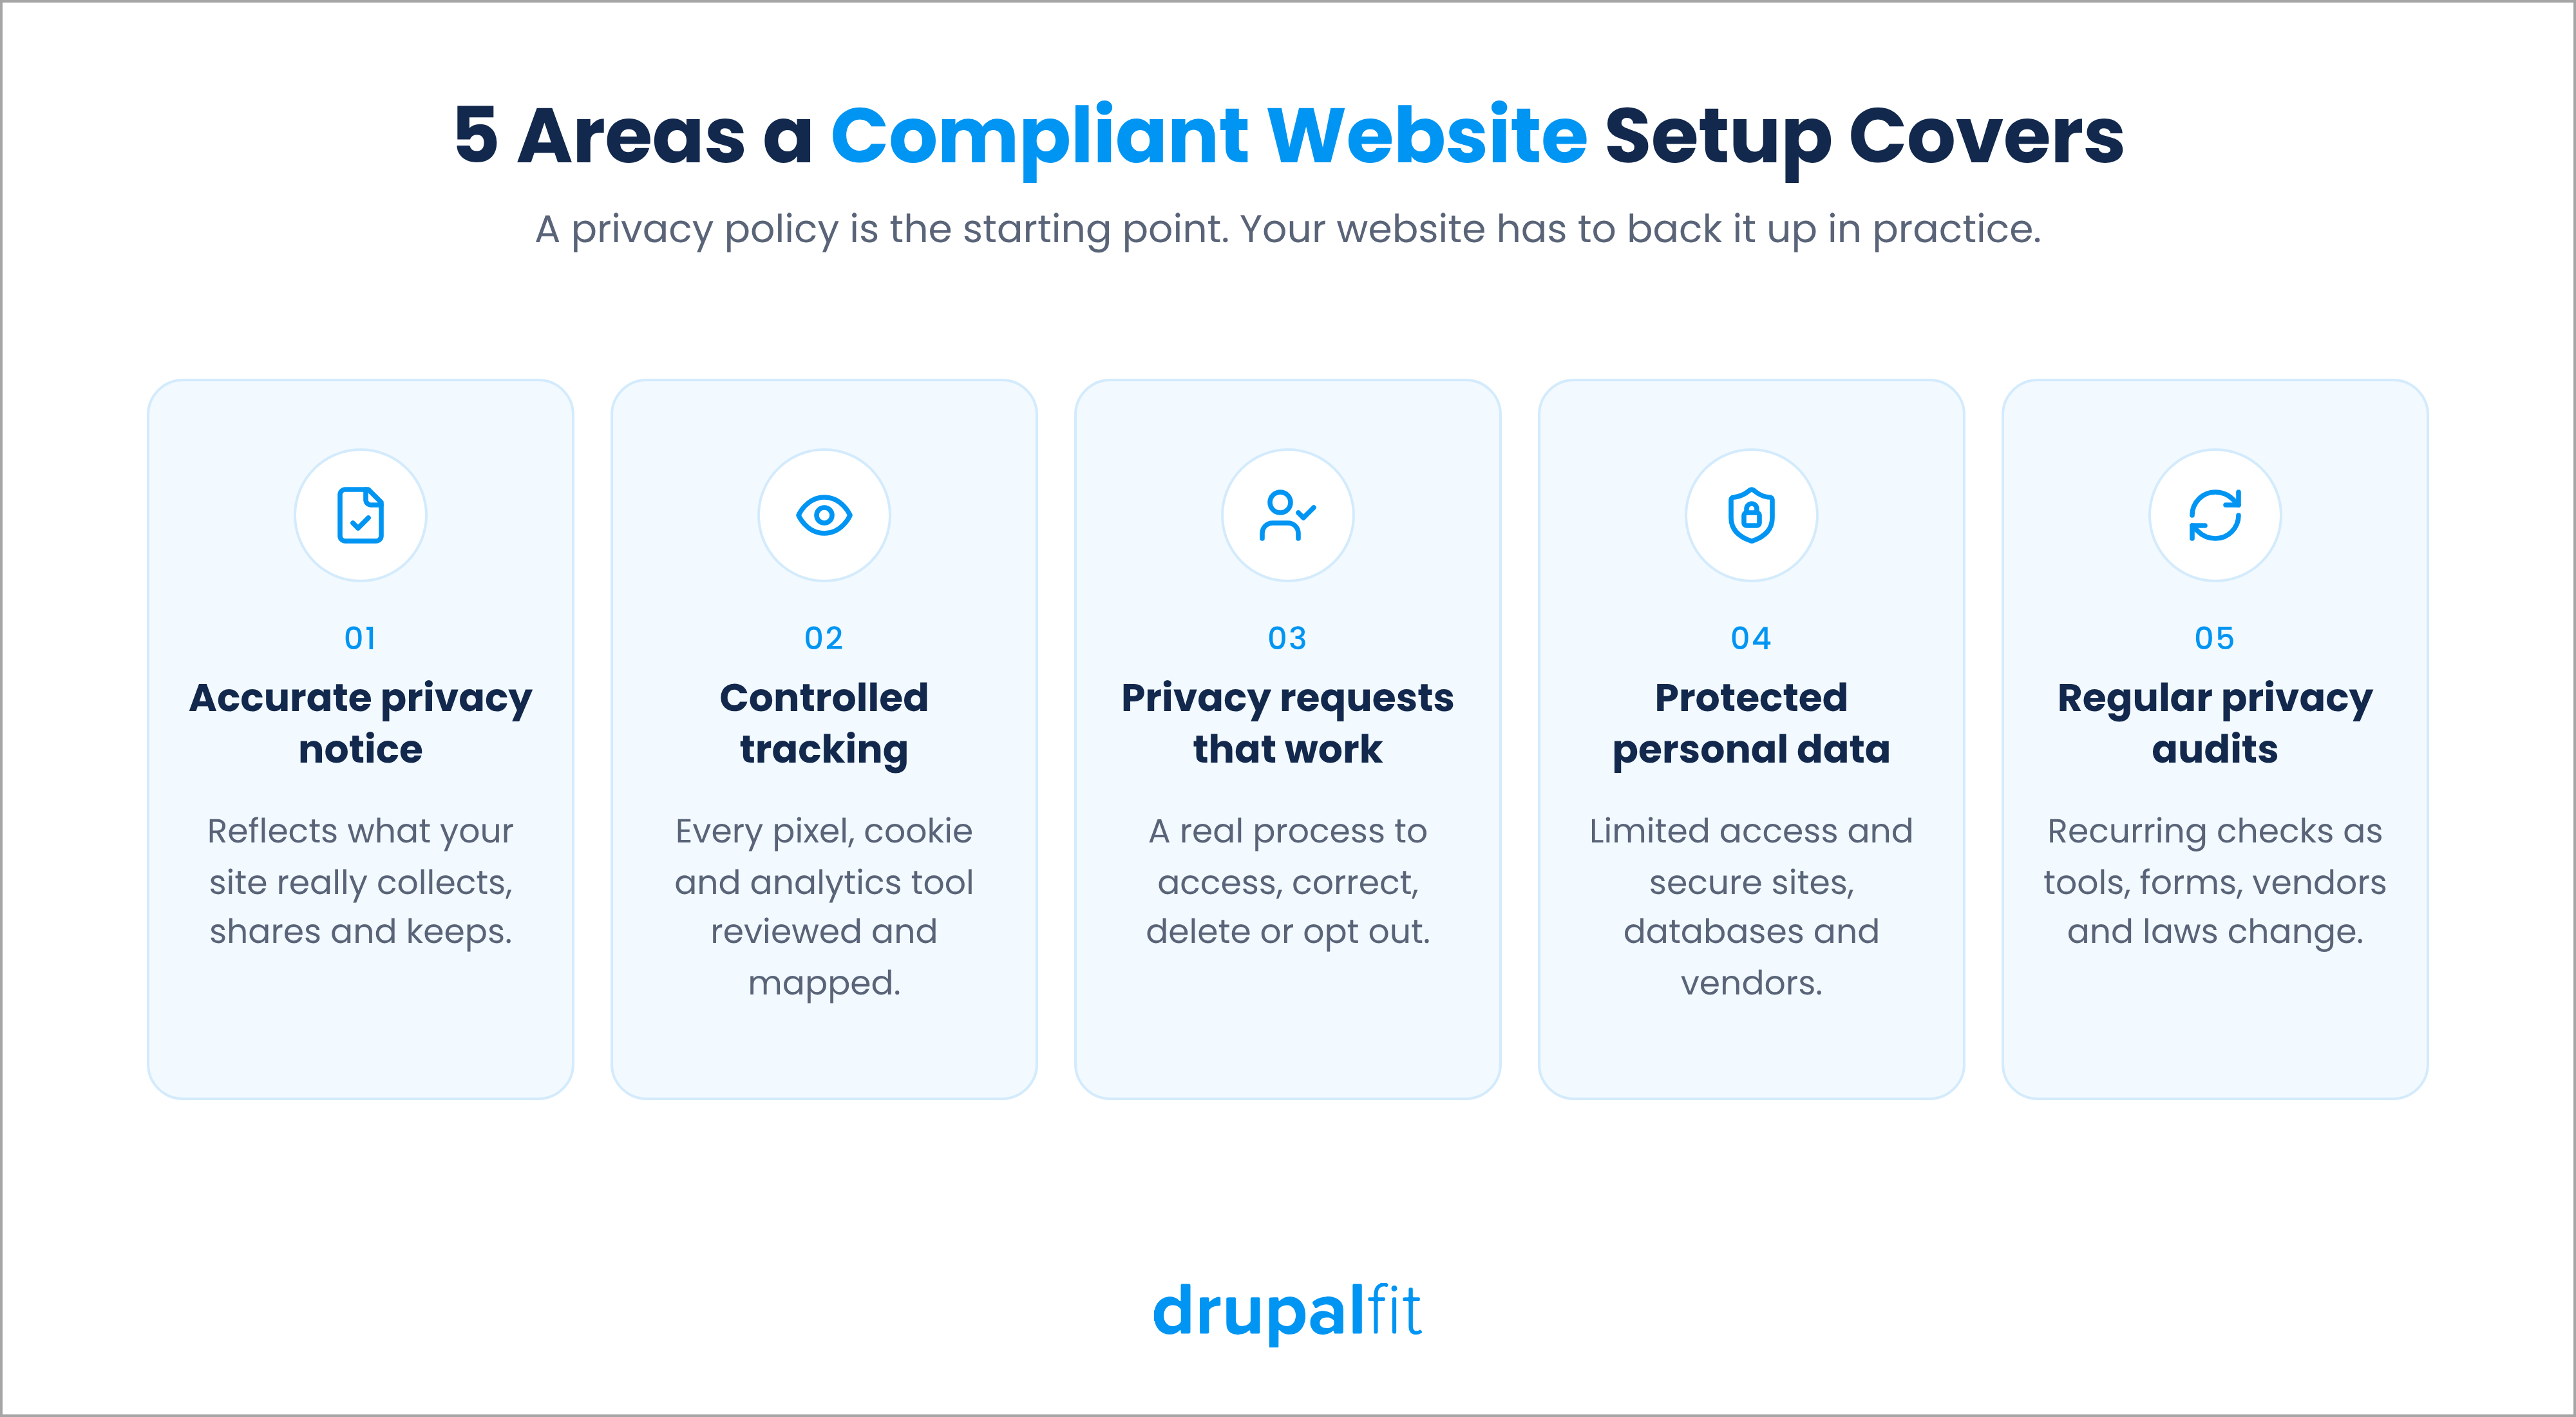
Eine Website, die die Anforderungen an Datenschutzrichtlinien in den USA erfüllt, sollte mindestens diese fünf Bereiche abdecken:
1. Korrekte Datenschutzerklärung
Erläutern Sie, welche Informationen Sie erheben, warum Sie diese erheben, wer sie erhält, wie lange Sie sie aufbewahren und welche Rechte Besucher haben.
Die Erklärung sollte widerspiegeln, was die Website tatsächlich tut. Eine Erklärung, die den Anforderungen an Datenschutzrichtlinien für US-Websites entspricht, muss Ihren tatsächlichen Datenpraktiken entsprechen und darf keine Vorlage sein.
2. Kontrolliertes Tracking
Überprüfen Sie jedes Analysetool, jedes Werbe-Pixel, jedes Cookie, jedes Chat-Tool und jede andere Tracking-Technologie auf der Website.
Machen Sie sich klar, welche Daten jedes Tool erfasst und wohin diese Informationen gelangen.
3. Bearbeitung von Datenschutzanfragen
Wenn Besucher das Recht haben, auf ihre Daten zuzugreifen, diese zu berichtigen, zu löschen oder bestimmten Verwendungen ihrer Daten zu widersprechen, benötigt Ihr Unternehmen einen Prozess zur Bearbeitung dieser Anfragen.
4. Schutz personenbezogener Daten
Beschränken Sie den Zugriff auf personenbezogene Daten und rÜberprüfen Sie die Sicherheit Ihrer Website, Ihrer Datenbanken, Cloud-Dienste und Drittanbieter.
5. Regelmäßige Datenschutz-Audits
Websites ändern sich ständig. Neue Marketing-Tools kommen hinzu. Formulare ändern sich. Anbieter wechseln. Gesetze werden aktualisiert.
Überprüfen Sie Ihre Website regelmäßig, um sicherzustellen, dass Ihre aktuellen Datenpraktiken weiterhin Ihren Datenschutzanforderungen entsprechen.
Häufige Fehler bei der Einhaltung von Datenschutzbestimmungen auf Websites in den USA
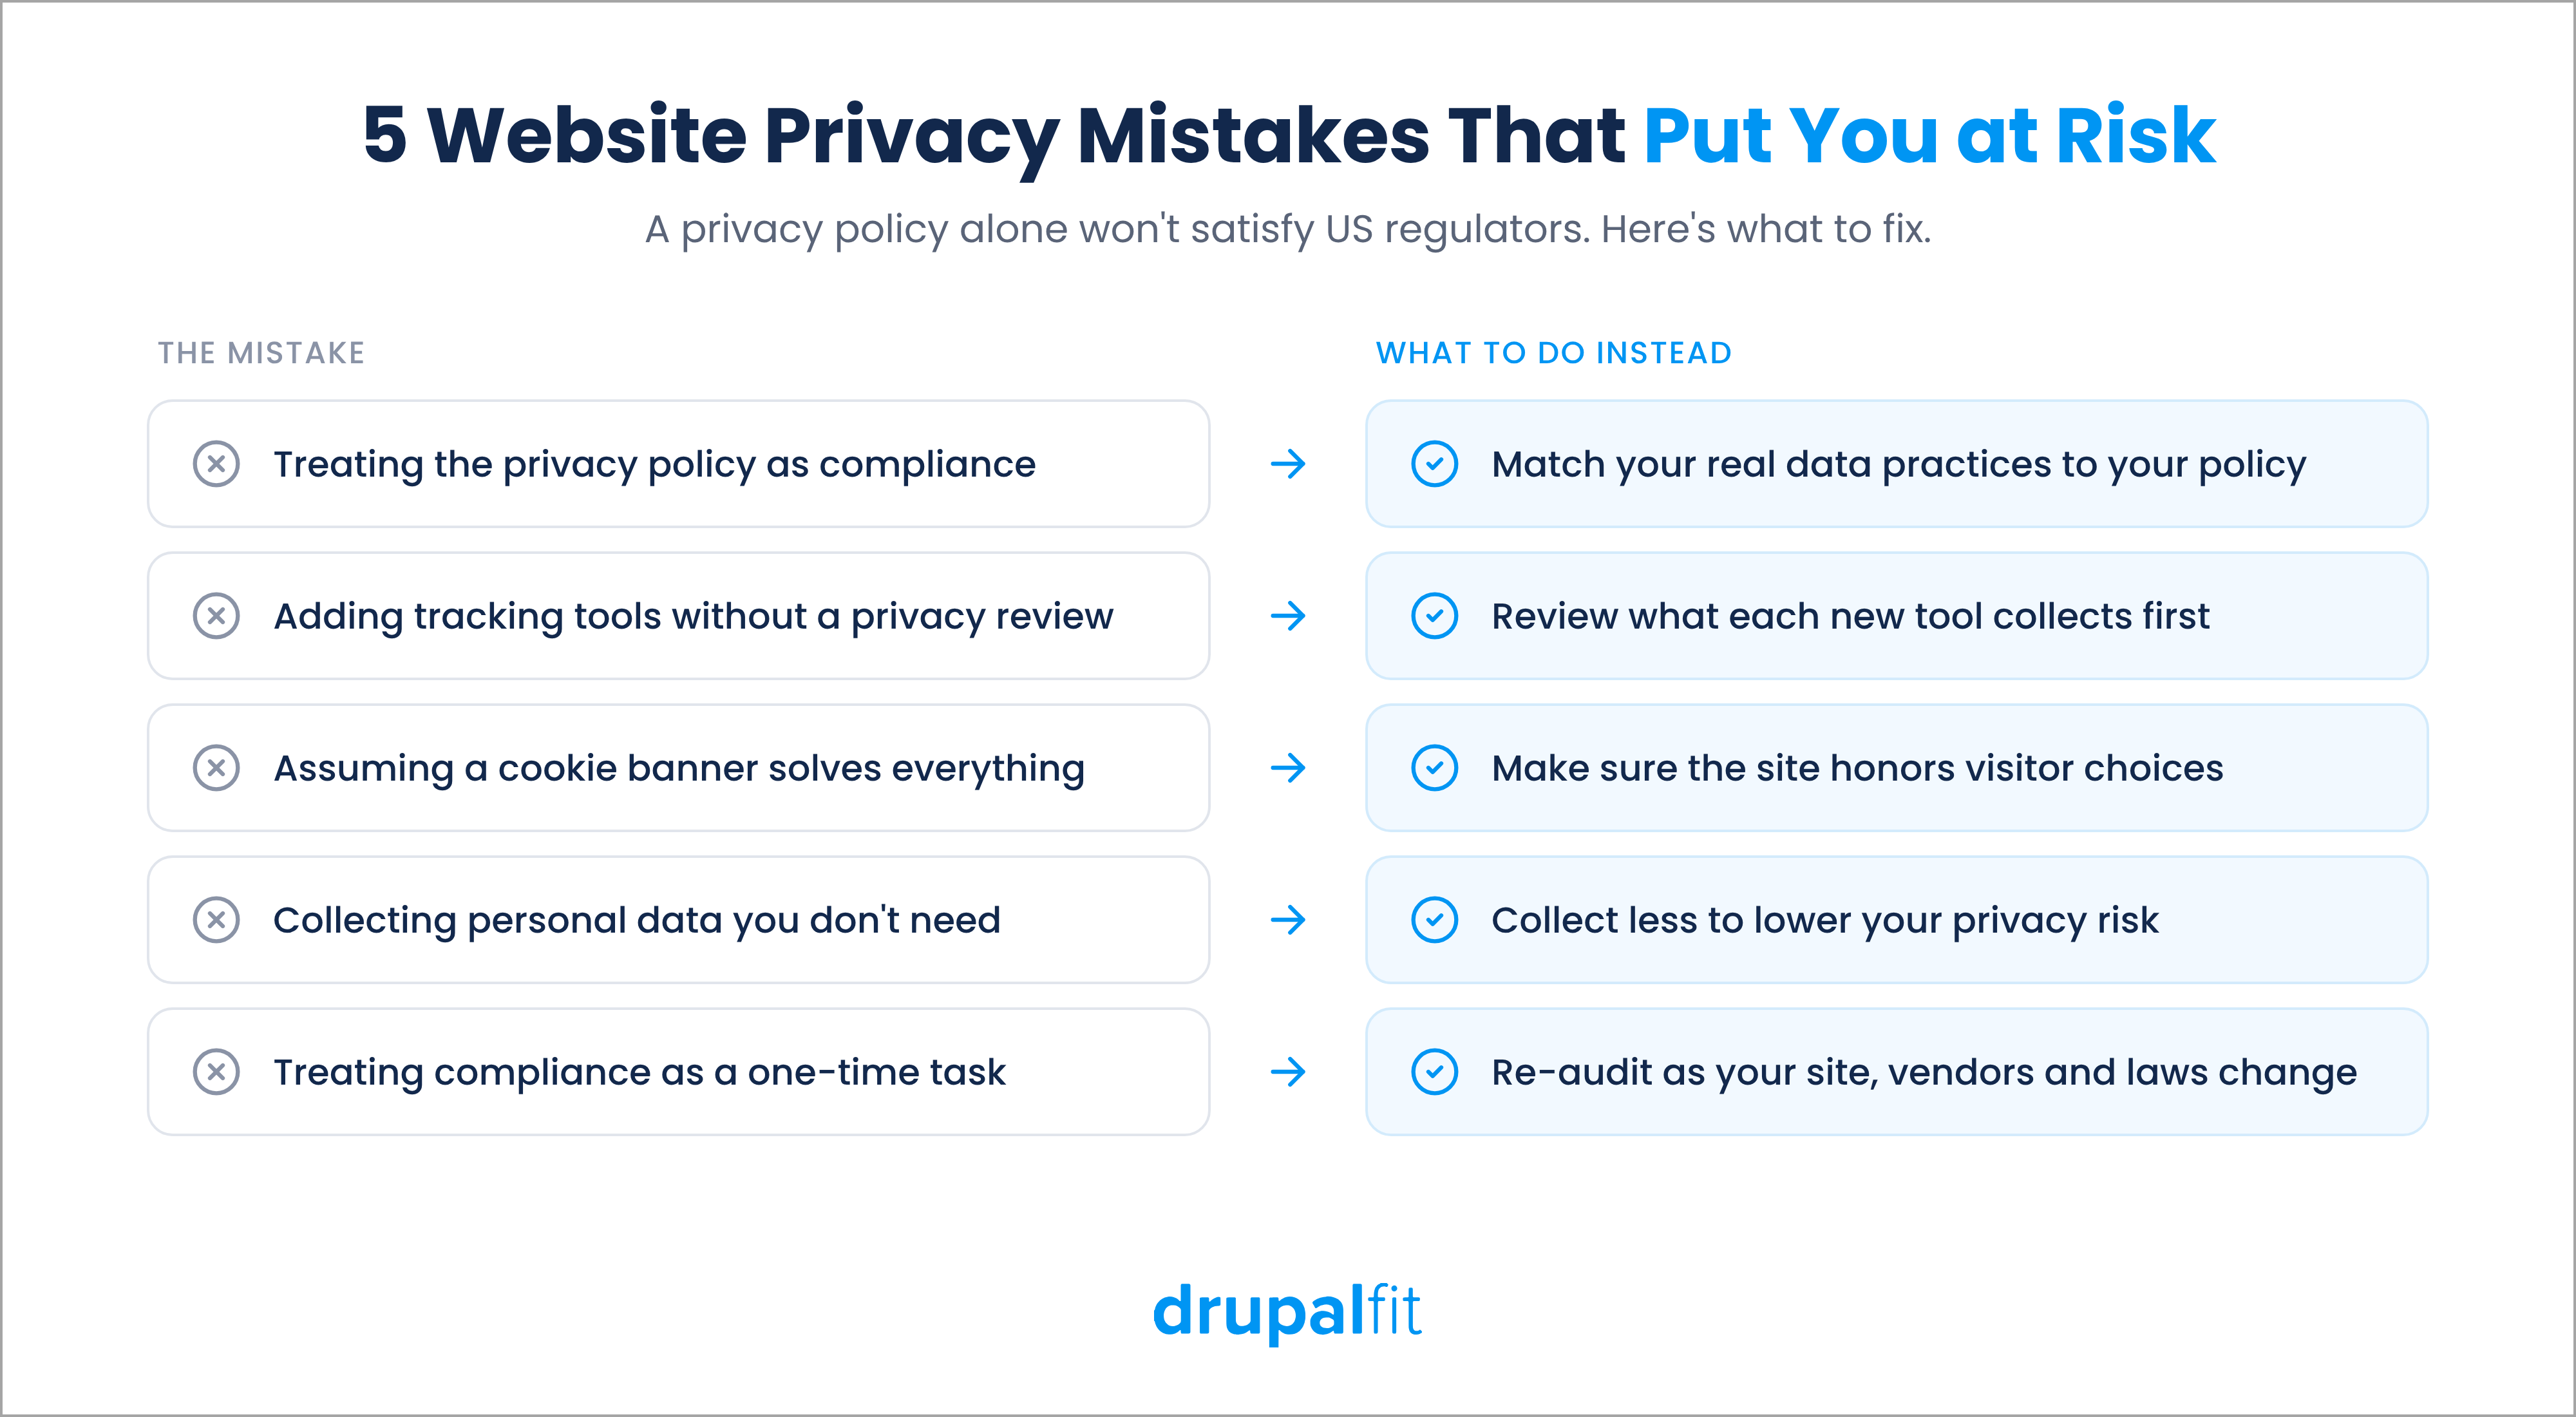
Eine Datenschutzerklärung allein erfüllt nicht die Anforderungen an die Website-Richtlinien, die von den US-Aufsichtsbehörden durchgesetzt werden. Vermeiden Sie diese fünf Fehler.
1. Die Datenschutzerklärung als Compliance-Maßnahme betrachten
Erfüllung der Anforderungen aus Anforderungen an die Datenschutzerklärung einer Website in den USA ist nur der Ausgangspunkt. Eine Datenschutzerklärung kann eine Website nicht in Ordnung bringen, die Informationen auf eine Weise sammelt oder weitergibt, die im Widerspruch zur Erklärung steht.
2. Hinzufügen von Tracking-Tools ohne Überprüfung der Datenschutzkonformität
Jedes neue Analyse-, Werbe- oder Marketing-Tool kann beeinflussen, welche Informationen Ihre Website sammelt.
3. Die Annahme, dass ein Cookie-Banner alle Probleme löst
Ein Banner sorgt nicht automatisch dafür, dass eine Website den Vorschriften entspricht. Die Website muss die Entscheidungen der Besucher tatsächlich berücksichtigen.
4. Erfassung unnötiger Informationen
Wenn Sie bestimmte personenbezogene Daten nicht benötigen, sollten Sie überlegen, ob Sie diese überhaupt erfassen sollten. Weniger Daten zu erheben, verringert das Datenschutzrisiko.
5. Die Einhaltung der Vorschriften als einmalige Aufgabe betrachten
Ein Website-Audit aus dem letzten Jahr kann Ihnen nicht genau sagen, was Ihre Website heute tut. Die Einhaltung der Datenschutzbestimmungen erfordert regelmäßige Überprüfungen, da sich Ihre Website, Ihre Anbieter und die gesetzlichen Anforderungen ändern.
Machen Sie Ihre Website DSGVO-konform
Die Einhaltung der Datenschutzbestimmungen für Websites erfordert mehr als nur eine Datenschutzerklärung oder die Erfüllung der Anforderungen der US-amerikanischen Website-Richtlinien. Unternehmen sollten regelmäßig überprüfen, wie ihre Websites personenbezogene Daten erheben, verwenden und weitergeben.
- Informieren Sie sich, welche US-amerikanischen Datenschutzgesetze für Websites je nach Ihrem Standort, Ihrer Branche und Ihren Geschäftsaktivitäten gelten.
- Seien Sie transparent bei der Datenerhebung und erklären Sie klar, wie Besucherinformationen verwendet werden.
- Überprüfen Sie Tools von Drittanbietern wie Analysetools, Werbe-Pixel, Chat-Tools und andere Tracking-Technologien.
- Stellen Sie den Nutzern die erforderlichen Datenschutzkontrollen zur Verfügung und stellen Sie sicher, dass diese auch tatsächlich funktionieren.
- Überprüfen Sie Ihre Website regelmäßig, da sich Datenschutzanforderungen und Webtechnologien ändern.
Das DSGVO-Datenschutz-Audit von DrupalFit kann dabei helfen, Datenschutzlücken auf Ihrer Website zu identifizieren und Ihrem Team klare Ergebnisse zu liefern, an denen es arbeiten kann. Regelmäßige Audits können Unternehmen dabei helfen, Datenschutzprobleme zu erkennen, bevor sie zu größeren Compliance-Problemen werden.
Führen Sie jetzt ein kostenloses DSGVO-Audit durch!
Häufig gestellte Fragen
Ist es gesetzlich vorgeschrieben, eine Datenschutzerklärung auf einer Website zu haben?
Ja. Wenn Ihre Website personenbezogene Daten erfasst, sind Sie möglicherweise gesetzlich verpflichtet, eine Datenschutzerklärung zu haben, in der erläutert wird, wie diese Daten erfasst und verwendet werden.
Gilt die DSGVO in den USA?
Nein. Die DSGVO gilt nicht für jedes US-Unternehmen. Sie kann jedoch gelten, wenn Ihr Unternehmen personenbezogene Daten von Personen aus der EU erhebt oder verarbeitet.
Was sind die wichtigsten Datenschutzvorschriften in den Vereinigten Staaten?
Es gibt kein einheitliches US-Datenschutzgesetz. Unternehmen müssen je nach Branche, Standort und Geschäftstätigkeit möglicherweise sowohl Bundes- als auch Landesdatenschutzgesetze befolgen.
Ist es illegal, eine Website ohne Datenschutzerklärung zu betreiben?
Ja, in einigen Fällen. Wenn Ihre Website personenbezogene Daten erfasst oder Tracking-Tools wie Cookies und Analysetools verwendet, können Datenschutzgesetze vorschreiben, dass Sie eine Datenschutzerklärung bereitstellen müssen.
Was passiert, wenn ich die DSGVO nicht einhalte?
Ihnen drohen schwerwiegende Strafen. Verstöße gegen die DSGVO können zu Geldbußen von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes führen – je nachdem, welcher Betrag höher ist –, verbunden mit rechtlichen und rufschädigenden Konsequenzen.
Verwandte Artikel
Tools und Strategien, die moderne Teams benötigen, um ihr Unternehmen voranzubringen