Sicherheitsupdate für Drupal-Webform am 23. September 2026 veröffentlicht
Palak Agrawal
Veröffentlicht am September 29, 2026
10 min read
Teilen auf:
Ein Kontaktformular mag wie einer der einfachsten Bestandteile einer Website erscheinen. Hinter diesem Formular kann sich jedoch Software verbergen, die Benutzereingaben, hochgeladene Dateien, übermittelte Daten, E-Mails und andere Website-Funktionen verarbeitet.
Deshalb kann eine Sicherheitslücke in einem Formularmodul Folgen haben, die über das Formular selbst hinausgehen.
Am 23. September 2026 veröffentlichte das Drupal-Sicherheitsteam eine Reihe von Sicherheitsupdates für das Webform-Modul, eines der am häufigsten verwendeten von der Community beigesteuerten Module zur Erstellung von Formularen in Drupal. Die Veröffentlichung behebt mehrere Sicherheitsprobleme, darunter Cross-Site-Scripting, Zugriffsumgehung, serverseitige Anfragefälschung und eine kritische Schwachstelle zur Remote-Codeausführung.
Die kritische Schwachstelle betrifft nicht jede Webform-Installation. Sie setzt eine bestimmte Konfiguration voraus, die benutzerdefinierte Formate für Mehrfachwerte und Tokens für Übermittlungswerte beinhaltet. Dieser Artikel erklärt, wie Webform funktioniert, welche Sicherheitsprobleme entdeckt wurden, was in der Veröffentlichung vom 23. September enthalten war und welche Schritte Sie als Nächstes unternehmen sollten.
Was ist das Drupal-Webform-Modul?
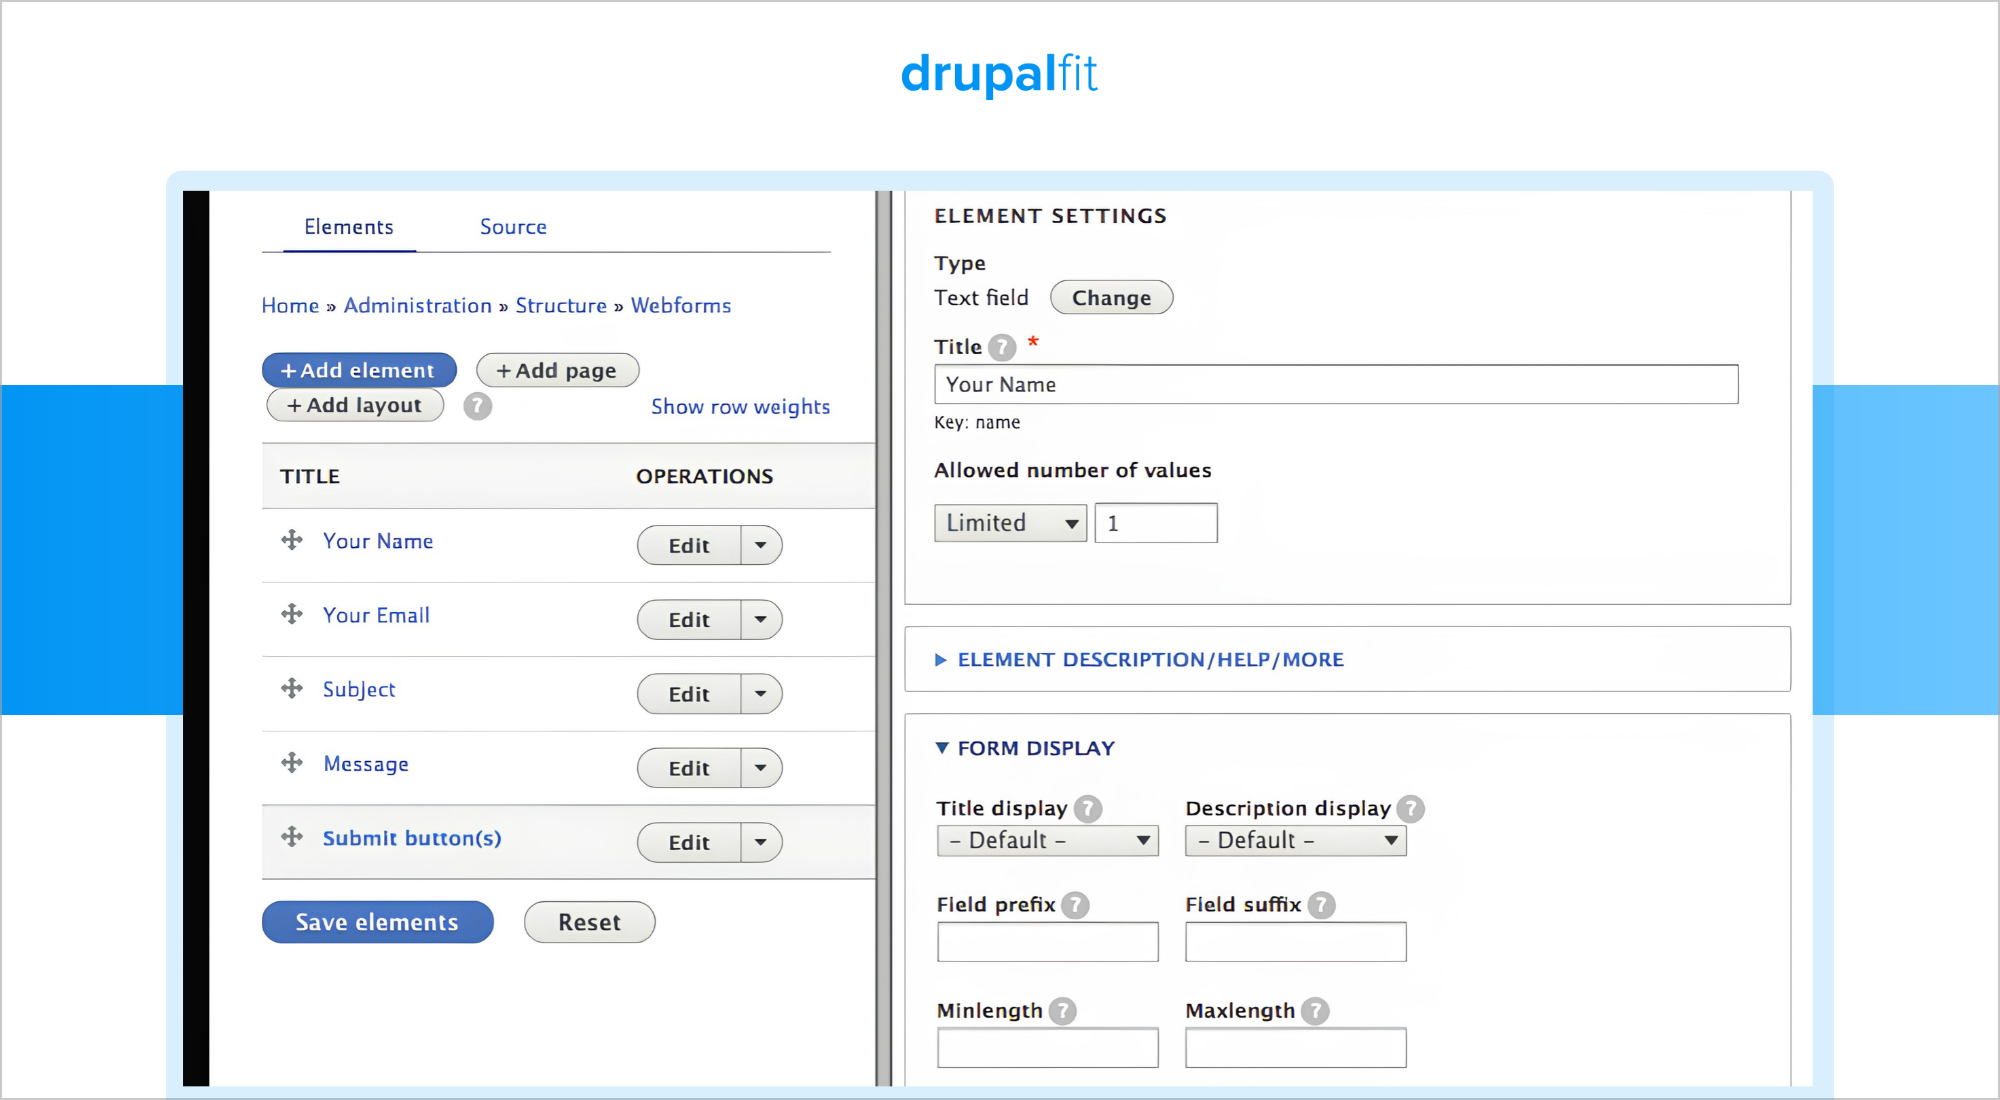
Webform ist ein von der Community beigesteuertes Drupal-Modul, mit dem Website-Ersteller Formulare erstellen, Eingaben erfassen und die von Nutzern bereitgestellten Informationen verwalten können.
Eine einfache Website kann Webform für ein Kontakt- oder Feedback-Formular nutzen. Größere Organisationen können es für komplexere Prozesse nutzen, wie zum Beispiel:
- Bewerbungen
- Veranstaltungsanmeldungen
- Umfragen
- Kundenanfragen
- Mehrstufige Anträge
- Formulare mit Datei-Uploads
- Formulare mit bedingten Feldern
- Einreichungsverwaltung und Exporte
Das Modul unterstützt zudem E-Mail-Handler, Integrationen, benutzerdefinierte Formatierungen und weitere Funktionen, mit denen Unternehmen Formulare für spezifische Geschäftsprozesse erstellen können.
Das bedeutet, dass Webform als Vermittler zwischen einem Website-Besucher und den auf der Website gespeicherten Informationen fungieren kann. Eine Übermittlung kann einen Namen und eine E-Mail-Adresse enthalten, aber auch Bewerbungsdetails, Kundeninformationen, hochgeladene Dokumente oder andere personenbezogene Daten.
Daher ist die Sicherheit des Moduls von großer Bedeutung, insbesondere auf Websites, die erweiterte Webform-Funktionen nutzen.
Das Webform-Projekt bietet derzeit unterstützte Versionen für Drupal 10 und Drupal 11 an, einschließlich der am 23. September veröffentlichten Sicherheitsupdates.
Was waren die Sicherheitsprobleme in Webform?
Am 23. September veröffentlichte das Drupal-Sicherheitsteam eine Reihe von Sicherheitshinweisen zu Webform. Die Probleme betrafen verschiedene Teile des Moduls und erforderten nicht alle dieselbe Konfiguration oder dieselben Berechtigungen.
Die Hauptkategorien waren:
1. Cross-Site-Scripting
Mehrere Schwachstellen konnten unter bestimmten Bedingungen dazu führen, dass unsichere Inhalte im Browser eines Benutzers als Skript interpretiert wurden. Einige dieser Schwachstellen betrafen hochgeladene Dateien oder die Art und Weise, wie Webform-Inhalte dargestellt wurden.
2. Umgehung von Zugriffskontrollen
Mehrere Schwachstellen betrafen die Zugriffskontrollen von Webform. Unter bestimmten Bedingungen konnten Benutzer auf Daten oder Funktionen zugreifen, die eigentlich eingeschränkt sein sollten.
3. Serverseitige Request-Forgery
Eine Schwachstelle in der Export-/Import-Funktion für Webform-Übermittlungen könnte es einem Benutzer mit bestimmten Berechtigungen ermöglichen, auf den Importpfad der Remote-URL zuzugreifen und zu bewirken, dass Anfragen vom Server aus gesendet werden.
4. Denial-of-Service
Ein Problem könnte es ermöglichen, dass eine böswillige Anfrage erhebliche Serverressourcen beansprucht, wenn ein Webformular unter einer bestimmten Konfiguration für anonyme Besucher angezeigt wurde.
5. Remote-Code-Ausführung
Dies war die schwerwiegendste Sicherheitslücke in dieser Version.
Die kritische Sicherheitslücke wird unter SA-CONTRIB-2026-175 und CVE-2026-96355. Drupal bewertete sie mit 18 von 25 Punkten, wobei der Exploit-Status zum Zeitpunkt der Offenlegung als „theoretisch“ eingestuft wurde.
Das Problem hängt damit zusammen, wie Webform die Token-Ersetzung in bestimmten Formatvorlagen handhabt.
Damit die Sicherheitslücke ausnutzbar ist, muss ein Webform-Element ein benutzerdefiniertes Format für Elemente mit mehreren Werten verwenden, das Token für Übermittlungswerte enthält. In diesem Fall könnte ein Angreifer Daten übermitteln, die später beim Rendern der Übermittlung als Vorlagencode ausgewertet werden.
Je nach Konfiguration der Website und den aktivierten Modulen könnte das Problem zu folgenden Folgen führen:
- Offenlegung von Informationen
- Gespeichertes Cross-Site-Scripting
- Remote-Codeausführung auf dem Server
Dies bedeutet jedoch nicht, dass jede Website, die Webform verwendet, dieser kritischen Sicherheitslücke ausgesetzt ist. Die betroffene Konfiguration ist spezifisch. Angesichts der Vielzahl weiterer Sicherheitsprobleme, die in derselben Version behoben wurden, sollten Website-Betreiber das Update dennoch prüfen und installieren.
Was ist das Drupal-Sicherheitsupdate?
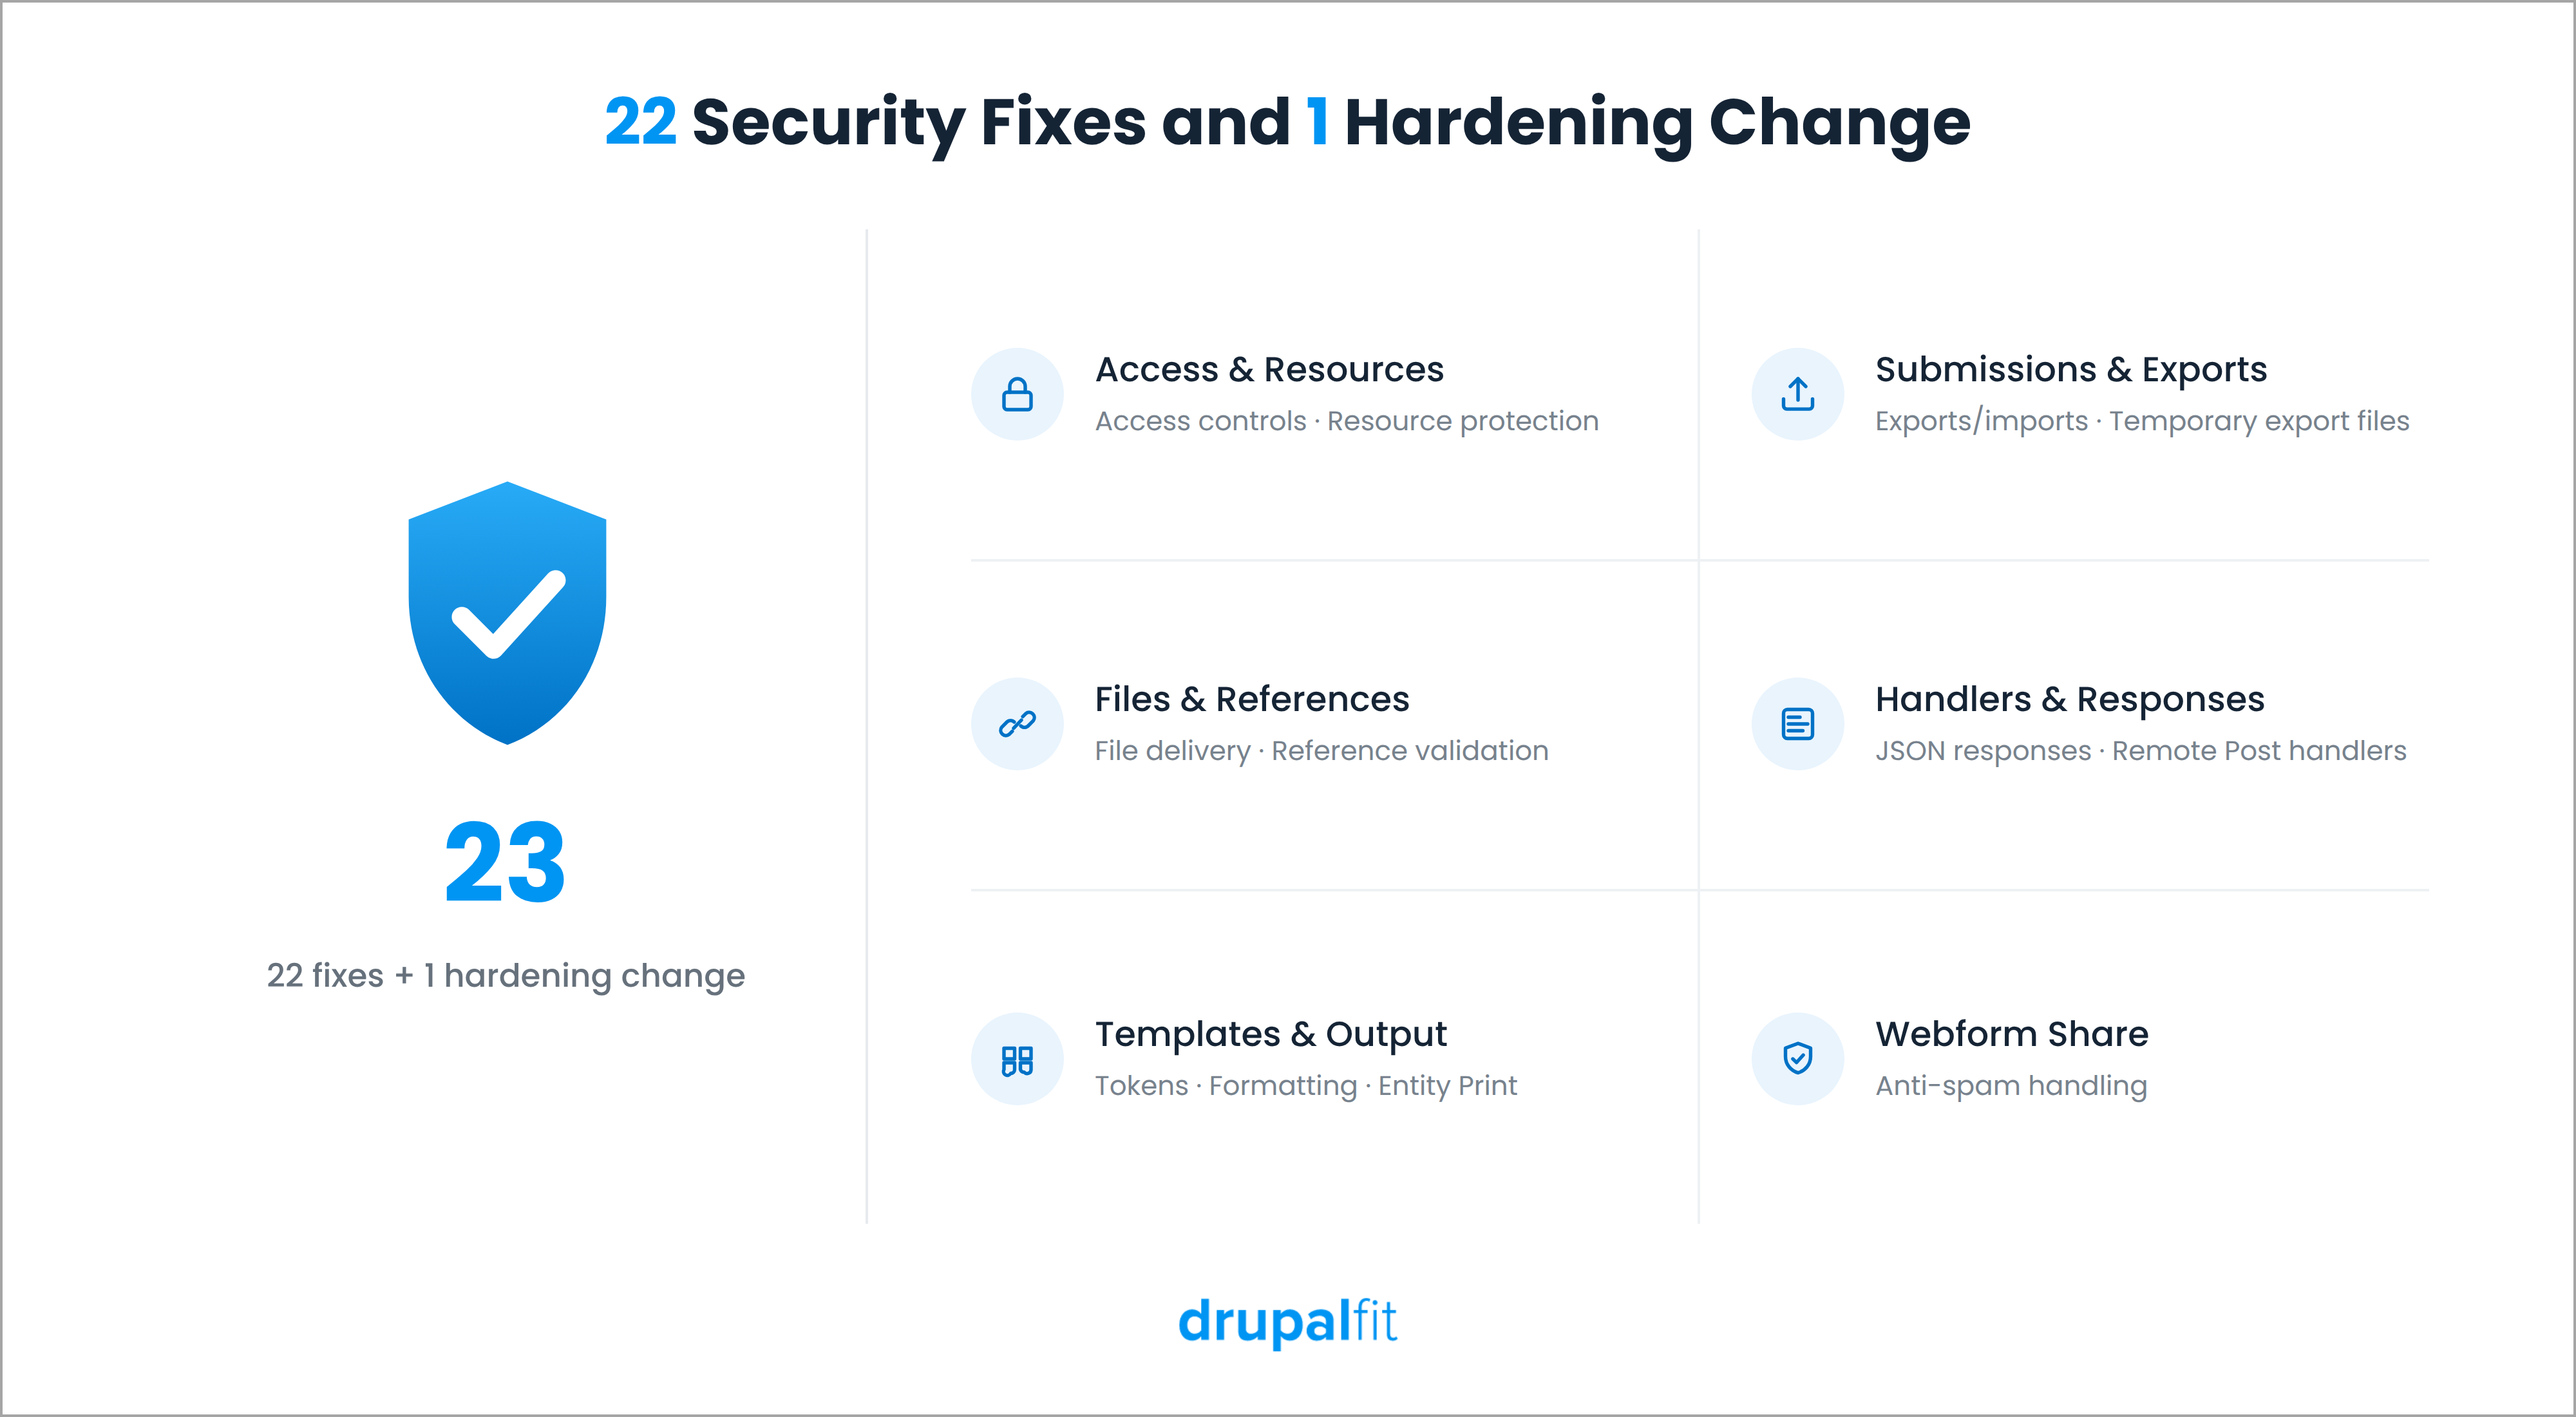
Das Update vom 23. September war mehr als nur eine Korrektur für die kritische Schwachstelle zur Ausführung von Remote-Code. Das Webform-Projekt veröffentlichte neue Versionen, die eine koordinierte Paket mit 22 Sicherheitskorrekturen und einer zusätzlichen Sicherheitsverbesserung.
Die Veröffentlichung stärkte zudem mehrere Teile von Webform, darunter:
- Zugriffskontrollen rund um die Übermittlung
- JSON-Antworten
- Remote-Post-Handler
- Export und Import von Übermittlungen
- Temporäre Exportdateien
- Bereitstellung hochgeladener Dateien
- Benutzerdefinierte Token- und Vorlagenformatierung
- Entity-Print-Ausgabe
- Validierung von Dateiverweisen
- Ressourcenschutz
- Anti-Spam-Maßnahmen für „Webform Share“
Die zusätzliche Sicherheitsmaßnahme warnt Website-Ersteller zudem, wenn ein Autocomplete-Element Werte offenlegen könnte, die aus bestehenden Übermittlungen gesammelt wurden. Dies gibt Administratoren die Möglichkeit zu prüfen, ob diese Konfiguration für die Benutzer, die auf das Formular zugreifen können, angemessen ist.
Nicht jede Webform-Installation ist von allen Problemen betroffen. Einige Schwachstellen hängen von bestimmten Funktionen, Konfigurationen, Integrationen oder Benutzerberechtigungen ab.
Diese Unterscheidung ist wichtig, da eine Website die mit einem Sicherheitshinweis verbundene Funktion möglicherweise nicht nutzt, aber dennoch von einem anderen betroffen sein kann.
Wann wurde das Drupal-Sicherheitsupdate veröffentlicht?
Das Drupal-Sicherheitsteam hat die Website-Betreiber vor der Veröffentlichung vorab informiert.
Am 21. September 2026kündigte es an, dass ein weit verbreitetes Community-Modul am 23. September eine beträchtliche Anzahl von Sicherheitskorrekturen erhalten würde. In der Ankündigung wurde Webform zunächst nicht namentlich genannt.
Die Veröffentlichung war für den 23. September zwischen 17:00 und 21:00 Uhr UTC geplant. Die Webform-Sicherheitshinweise wurden dann innerhalb dieses Zeitfensters veröffentlicht. Drupal erklärte, dass die Sicherheitshinweise aufgrund der Vielzahl der betroffenen Probleme in mehreren Chargen veröffentlicht werden könnten.
Die Webform-Sicherheitshinweise umfassten die Nummern SA-CONTRIB-2026-154 bis SA-CONTRIB-2026-175. Zwei Nummern, 156 und 157, wurden versehentlich übersprungen und stellen keine fehlenden Sicherheitshinweise dar.
Die umfassendere Veröffentlichung umfasste auch Sicherheitshinweise für andere beigesteuerte Projekte. Der Drupal-Kern war nicht betroffen.
Das Drupal-Sicherheitsteam bestätigte zudem vor der Veröffentlichung, dass diese Updates nicht von Drupal Steward abgedeckt würden. Organisationen, die auf Drupal Steward angewiesen sind, mussten die Webform-Updates daher weiterhin selbst durchführen.
Auf welche Version sollten Sie aktualisieren?
Das Update hängt davon ab, auf welchem Webform-Zweig Ihre Website läuft.
Aktueller Webform-Zweig | Aktualisieren auf |
Webform 6.2.x | 6.2.12 |
Webform 6.3.x | 6.3.1 |
Webform 6.2.12 ist die Version für Drupal 10, während Webform 6.3.1 die Version für Drupal 11 ist. Beide Versionen enthalten denselben koordinierten Satz aus 22 Sicherheitskorrekturen und einer zusätzlichen Änderung zur Verbesserung der Sicherheit.
Wenn Sie eine Drupal-Website über Composer verwalten, stellt das Webform-Projekt die entsprechenden Composer-Update-Pfade für diese Versionen bereit.
Bevor Sie das Update in der Produktionsumgebung anwenden, testen Sie es in Ihrem normalen Entwicklungs- oder Staging-Workflow. Achten Sie besonders auf Formulare, die Datei-Uploads, benutzerdefinierte Formatierungen, Exporte von Einsendungen, Remote-Handler oder Integrationen verwenden.
Was sollten Website-Betreiber nach dem Update überprüfen?
Das Update von Webform sollte der erste Schritt sein, muss aber nicht unbedingt der letzte sein. Überprüfen Sie nach dem Update die Webform-Funktionen, die Ihre Website tatsächlich nutzt.
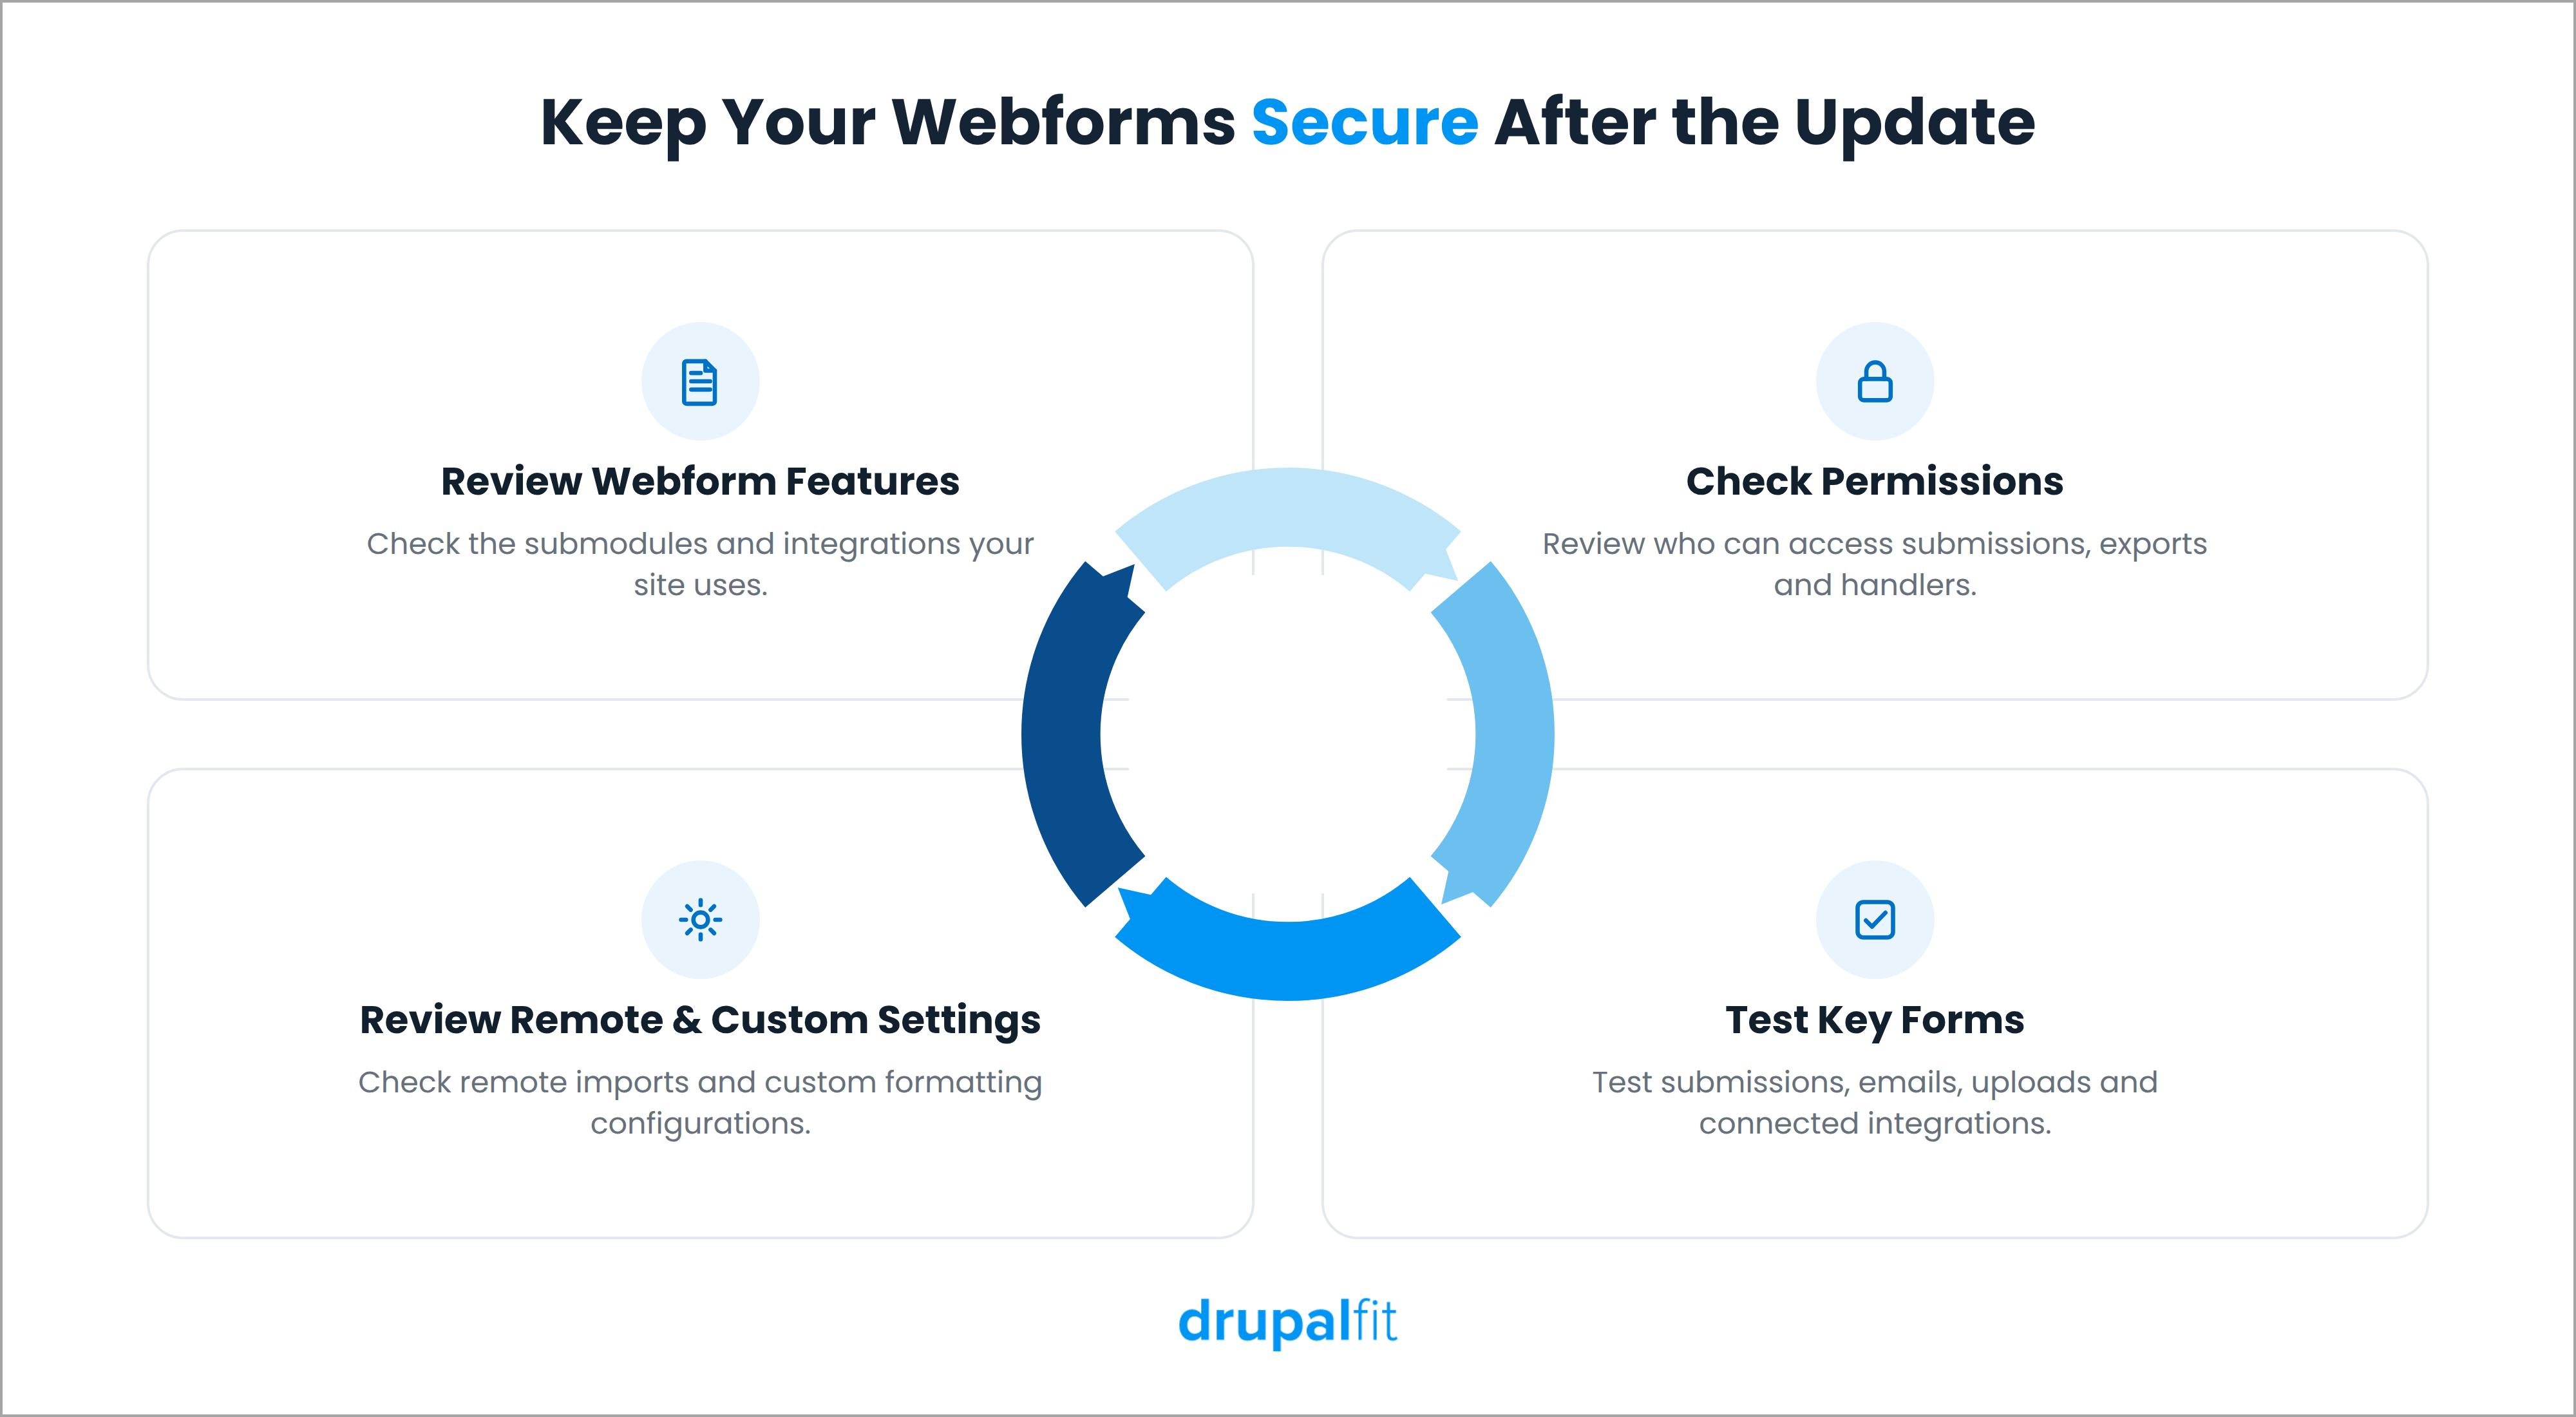
1. Überprüfen Sie Ihre Webform-Submodule.
Prüfen Sie, ob Ihre Website Funktionen wie den Export/Import von Einsendungen, die Freigabe von Webformularen, den Entity-Druck oder andere von diesem Release betroffene Integrationen nutzt.
2. Überprüfen Sie die Berechtigungen.
Einige der Sicherheitshinweise hängen davon ab, welche Aktionen Benutzern erlaubt sind. Überprüfen Sie, wer Webformulare erstellen oder bearbeiten, Einsendungen anzeigen, Handler verwalten, Daten exportieren oder Remote-Vorgänge konfigurieren darf.
3. Überprüfen Sie Remote-Importe.
Wenn Sie den Export/Import von Webformular-Einsendungen mit Remote-URLs nutzen, konfigurieren Sie die von Drupal empfohlenen vertrauenswürdigen Hosts.
4. Überprüfen Sie benutzerdefinierte Formatierungen.
Wenn Ihre Formulare benutzerdefinierte Formate für mehrere Werte oder Tokens für Übermittlungswerte verwenden, überprüfen Sie diese Konfigurationen sorgfältig, da sie für die kritische RCE-Sicherheitslücke relevant sind.
5. Testen Sie wichtige Formulare.
Senden Sie Testbeiträge ab und überprüfen Sie Bestätigungsmeldungen, E-Mail-Handler, Datei-Uploads, Ansichten der übermittelten Daten sowie alle mit dem Formular verbundenen Integrationen.
So erhalten Sie ein viel klareres Bild davon, ob das Update Auswirkungen auf Funktionen hat, auf die Ihre Website angewiesen ist.
Warum regelmäßige Sicherheitsupdates wichtig sind
Die Veröffentlichung von Webform ist ein gutes Beispiel dafür, warum Sicherheitsupdates Teil der regelmäßigen Drupal-Wartung sein sollten und nicht erst dann durchgeführt werden, wenn eine kritische Sicherheitslücke in den Nachrichten erscheint.
Hier sind fünf wichtige Gründe, warum diese Sicherheitsupdates wichtig sind.
1. Sie beheben bekannte Sicherheitslücken schneller.
Sobald ein Sicherheitsproblem bekannt wird, sind die Details öffentlich. Durch die Installation des verfügbaren Patches verkürzt sich die Zeit, in der Ihre Website einem bekannten Problem ausgesetzt ist.
2. Sie vermeiden es, mehrere Versionen ins Hintertreffen zu geraten.
Regelmäßige Updates sind einfacher zu bewältigen als eine umfangreiche Nachholaktion. Wenn Sie Ihre Module einigermaßen auf dem neuesten Stand halten, muss Ihr Team bei Erscheinen eines Sicherheitsupdates weniger Änderungen prüfen und testen.
3. Sie unterstützen Ihre Sicherheits- und Compliance-Prozesse.
Vorschriften wie die DSGVO erwarten von Organisationen, dass sie angemessene Maßnahmen zum Schutz personenbezogener Daten ergreifen. Die Aktualisierung der Software ist ein Teil der Aufrechterhaltung dieses Sicherheitsprozesses.
4. Sie senken die Kosten für die Bewältigung von Sicherheitsvorfällen.
Das Installieren und Testen eines Updates nimmt Zeit in Anspruch, doch die Behebung eines Sicherheitsvorfalls kann Untersuchungen, Abhilfemaßnahmen, die Kommunikation mit betroffenen Nutzern sowie zusätzlichen technischen Aufwand erfordern.
5. Sie können leichter auf kritische Veröffentlichungen reagieren.
Wenn eine Website bereits regelmäßig gewartet wird, ist ein kritisches Sicherheitsupdate in der Regel eine geringere Herausforderung. Es ist weniger wahrscheinlich, dass Teams feststellen, dass mehrere andere veraltete Komponenten Aufmerksamkeit erfordern, bevor der Sicherheitspatch angewendet werden kann.
Regelmäßige Updates beseitigen Sicherheitsrisiken zwar nicht vollständig, aber sie beheben bekannte Schwachstellen, bevor diese zu einem größeren Problem werden.
Überprüfen Sie Ihre Drupal-Website kontinuierlich auf Sicherheitslücken
Das Webform-Sicherheitsupdate vom 23. September 2026 behebt eine Vielzahl von Sicherheitsproblemen, darunter eine kritische Schwachstelle zur Remote-Codeausführung, die mit bestimmten Webform-Konfigurationen zusammenhängt. Website-Betreiber, die Webform 6.2.x verwenden, sollten auf 6.2.12 aktualisieren, während diejenigen mit 6.3.x auf 6.3.1 umsteigen sollten.
Die Installation des Updates ist nur ein Teil der Maßnahmen zur Sicherung einer Drupal-Website. Website-Betreiber sollten außerdem Berechtigungen, Konfigurationen, Integrationen und andere Komponenten überprüfen, die im Laufe der Zeit Sicherheitsrisiken mit sich bringen könnten. Regelmäßige Website-Audits können Teams dabei helfen, diese Probleme zu erkennen, bevor sie sich zu größeren Sicherheitsproblemen ausweiten.
DrupalFit unterstützt Drupal-Teams dabei, ihre Websites auf Sicherheits-, Barrierefreiheits-, Leistungs-, Datenschutz- und Compliance-Probleme zu überprüfen. Durch die Zusammenführung dieser Prüfungen in einem Dashboard erhalten Teams einen umfassenden Überblick über den Sicherheitsstatus ihrer Website und können Bereiche identifizieren, die besonderer Aufmerksamkeit bedürfen.
Führen Sie ein Sicherheitsaudit durch!
Häufig gestellte Fragen
Welche Webform-Version behebt die kritische Sicherheitslücke?
Websites, die den 6.2.x-Zweig nutzen, sollten auf 6.2.12 aktualisieren, während Websites, die den 6.3.x-Zweig nutzen, auf 6.3.1 aktualisieren sollten. Die kritische Sicherheitslücke wird unter der Kennung CVE-2026-96355 erfasst.
Wurde diese Sicherheitslücke bereits aktiv ausgenutzt, bevor der Patch veröffentlicht wurde?
Nein. Das Drupal-Sicherheitsteam stufte den Exploit-Status als „theoretisch“ ein, was bedeutet, dass zum Zeitpunkt der Offenlegung kein öffentlich bekannter Exploit vorlag. Dies kann sich ändern, sobald Details zur Sicherheitslücke veröffentlicht werden. Deshalb ist es nach wie vor wichtig, den verfügbaren Patch umgehend zu installieren.
Betrifft dies den Drupal-Kern oder nur bestimmte Module?
Der Drupal-Kern war nicht betroffen. Das Sicherheitsupdate vom 23. September deckte Sicherheitslücken in verschiedenen Drupal-Beitragsprojekten ab, darunter auch Webform.
Ich nutze die Funktion „Submission Export/Import“ nicht. Muss ich trotzdem ein Update durchführen?
Ja. Das Problem mit „Submission Export/Import“ ist unabhängig von der kritischen Sicherheitslücke, die die Ausführung von Remote-Code ermöglicht. Wenn Sie diese Funktion nicht nutzen, sind Sie zwar nicht von diesem spezifischen SSRF-Problem betroffen, aber andere Webform-Sicherheitslücken könnten dennoch auf Ihre Website zutreffen.
Wird dieses Update von Drupal Steward abgedeckt?
Nein. Das Drupal-Sicherheitsteam hat erklärt, dass diese Version nicht von Drupal Steward abgedeckt ist. Websites, die auf das Programm angewiesen sind, mussten das Webform-Update daher selbst installieren.
Verwandte Artikel
Tools und Strategien, die moderne Teams benötigen, um ihr Unternehmen voranzubringen